БлогГайды
Соответствие SDLC: Как команды разработки создают безопасное, соответствующее требованиям ПО
Команда BridgeApp
15 мин чтения
Основные выводы
- Соответствие SDLC означает доказательство во время аудита, что каждый этап жизненного цикла разработки программного обеспечения (от требований до сопровождения) соответствует определенным, задокументированным и применимым элементам контроля безопасности, качества и защиты данных.
- Высокое качество кода, стандарты безопасного кодирования и автоматизированные проверки CI/CD являются ключевыми факторами обеспечения соответствия, а не необязательными инженерными практиками.
- Команды разработки отвечают за «что создается» (код, тесты, документация), в то время как бизнес отвечает за «основу, на которой это работает» (облако, идентификация, сети, политики). Обе стороны должны быть согласованы, чтобы соответствие SDLC выдерживало проверку.
- Фреймворки, такие как NIST SSDF, OWASP SAMM, OWASP ASVS и SLSA, определяют, как организации операционализируют безопасные SDLC и средства контроля цепочки поставок в период с 2024 по 2026 год.
- Платформы, такие как Magic Coder от BridgeApp, могут автоматизировать задачи безопасной разработки (ревью, тесты, сбор доказательств), так что соответствие становится побочным продуктом обычного жизненного цикла разработки.
Введение: Что на самом деле означает «Соответствие SDLC» сегодня
Соответствие SDLC — это способность продемонстрировать, с помощью аудируемых доказательств, что программное обеспечение планируется, проектируется, создается, тестируется и эксплуатируется в соответствии как с внутренними политиками, так и с внешними нормативными актами. Регламенты, такие как GDPR (действует с 2018 года), Указ Президента США 14028 (издан в 2021 году) и Директива ЕС NIS2 (вступает в полную силу в 2024/2025 годах), все налагают требования, которые напрямую связаны с тем, как разрабатывается программное обеспечение.
Существует значительная разница между «быть безопасным» и «быть соответствующим». Команда может проводить тщательное тестирование безопасности и все равно провалить аудит, если она не сможет предоставить доказательства того, что меры контроля применялись последовательно при каждом изменении, каждом выпуске и в каждой среде. Аудиторы заботятся о повторяемых мерах контроля, отслеживаемости от требований до развернутого кода и задокументированных доказательствах на протяжении всего жизненного цикла разработки.
В период с 2024 по 2026 год регуляторы и клиенты все чаще ожидают прозрачности в отношении конвейеров CI/CD, цепочки поставок программного обеспечения и мониторинга во время выполнения. Точечные тесты на проникновение больше не удовлетворяют ожиданиям. Непрерывные доказательства действующих мер контроля — удовлетворяют.
Соответствие SDLC — это кросс-функциональная задача. Команды разработки, команды безопасности и операций играют определенные роли. Следующие разделы разбивают, чем владеет каждая группа, какие фреймворки применимы и как построить безопасный SDLC, который производит доказательства соответствия как естественный результат процесса разработки.
Соответствие SDLC против безопасности SDLC против общего соответствия программного обеспечения
Безопасность SDLC означает интеграцию практик безопасности во все фазы жизненного цикла разработки программного обеспечения: моделирование угроз на этапе проектирования, безопасное кодирование во время реализации, тестирование безопасности приложений перед выпуском и мониторинг во время выполнения после развертывания. Она направлена на проактивное предотвращение уязвимостей безопасности.
Соответствие SDLC идет дальше. Оно требует проверяемого соответствия политикам, стандартам и нормативным требованиям. Вопрос меняется с «сделали ли мы безопасную вещь?» на «можем ли мы доказать, что мы делали безопасную вещь каждый раз, так, чтобы это удовлетворяло внешнего аудитора?»
Общие фреймворки соответствия ИТ, такие как SOC 2 или ISO/IEC 27001:2022, охватывают безопасность организации в целом, но не предписывают, как должен контролироваться сам процесс разработки. Фреймворки, специфичные для жизненного цикла программного обеспечения, делают это:
- NIST Secure Software Development Framework (SSDF v1.1, опубликовано 3 февраля 2022 г.) определяет четыре группы практик: Подготовка организации, Защита программного обеспечения, Производство хорошо защищенного программного обеспечения и Реагирование на уязвимости.
- OWASP SAMM 2.0 оценивает зрелость по управлению, проектированию, реализации, верификации и операциям.
- OWASP ASVS 4.0.3 предоставляет 286 технических требований к верификации на трех уровнях строгости.
Конкретный пример: компания может иметь сертификат ISO 27001, но при этом не иметь доказательств того, что процессы проверки кода, статическое тестирование безопасности приложений и сканирование зависимостей выполняются при каждом запросе на слияние. Сертификат охватывает систему управления. Соответствие SDLC охватывает то, что происходит внутри конвейера.
Аудиторы теперь рассматривают автоматизированное тестирование, принудительное соблюдение стандартов кодирования и задокументированные действия по обеспечению безопасности как ключевые доказательства эффективной работы элементов контроля, а не просто их существования на бумаге.
Модель ответственности SDLC: Разработчики против бизнеса
Рабочая модель разделяет ответственность за соответствие SDLC на две области.
Область 1: Что создается. Команды разработки владеют кодом приложения, тестами, конфигурациями и документацией. Их обязанности включают:
- Применение практик безопасного кодирования и стандартов кодирования (параметризованные запросы, проверка ввода, кодирование вывода)
- Правильную обработку конфиденциальных данных (шифрование, маскирование, ограничения хранения)
- Реализацию логики авторизации, потоков аутентификации и ведения журнала аудита
- Управление сторонним кодом и зависимостями (закрепление версий, проверка лицензий, исправление уязвимостей)
Область 2: Основа, на которой это работает. Бизнес, операционные и платформенные команды владеют облачной инфраструктурой, системами идентификации, сетями и конвейерами CI/CD. Их обязанности включают:
- Принудительное применение контроля доступа к репозиториям, средам и секретам
- Ужесточение платформ CI/CD и сред сборки
- Управление резервным копированием, аварийным восстановлением и хранением журналов для соответствия нормам, таким как PCI DSS v4.0 или SOX
- Предоставление безопасной среды для работы разработчиков
Усилия по обеспечению соответствия SDLC проваливаются, когда это разделение неясно. Распространенный сценарий отказа: разработчики предполагают, что операции будут обрабатывать шифрование в состоянии покоя, в то время как операции предполагают, что шифрование реализовано на уровне приложения. Ни одна из сторон не реализует его. Аудитор находит пробел.
Решение — явное документирование границ ответственности. Представьте себе два сложенных слоя: «слой кода» над «слоем платформы», с общими элементами управления, такими как логирование и мониторинг, расположенными на стыке. Обе стороны должны договориться о том, кто что конфигурирует.
Регуляторные и рамочные движущие силы соответствия SDLC
Несколько нормативных актов теперь явно или неявно требуют контроля над жизненным циклом разработки программного обеспечения (SDLC):
- PCI DSS v4.0: Требование 6.2 предписывает, чтобы пользовательское программное обеспечение следовало задокументированным, безопасным процедурам разработки на всех этапах SDLC. Требования с будущей датой стали обязательными 31 марта 2025 года.
- Директива ЕС NIS2: Техническое руководство по реализации ENISA от октября 2024 года определяет контроль доступа, управление уязвимостями и меры контроля безопасной разработки.
- Закон ЕС о киберустойчивости (CRA): Вступил в силу 10 декабря 2024 года. Обязательства по сообщению об уязвимостях начинаются 11 сентября 2026 года; полное соответствие требуется к 11 декабря 2027 года. Предписывает SBOM, проектирование по принципу «безопасность по умолчанию» и скоординированное раскрытие уязвимостей.
- Указ Президента США 14028 и FAR Case 2023-002: Потребует от производителей программного обеспечения, продающих федеральным агентствам, подтверждать практики безопасной разработки программного обеспечения с использованием стандартизированных форм.
Основные фреймворки безопасного SDLC, которые напрямую соотносятся с деятельностью жизненного цикла разработки:
- NIST SSDF Задачи PW охватывают безопасное кодирование и проектные решения; задачи PS охватывают происхождение сборки и защиту артефактов.
- OWASP ASVS Уровни 1–3 обеспечивают возрастающую глубину верификации; Уровень 2 типичен для приложений, обрабатывающих конфиденциальные данные.
- SLSA v1.0 Уровни трека сборки L1–L3 касаются происхождения, подписанных артефактов и усиленных платформ сборки.
Организации обычно адаптируют и профилируют эти фреймворки, а не принимают их целиком. Аудиторы ожидают задокументированных решений по определению объема, объясняющих, почему те или иные меры контроля были выбраны или исключены на основе оценки рисков.
Соответствие на классических этапах SDLC
Классические этапы жизненного цикла разработки программного обеспечения (требования, проектирование, реализация, тестирование, развертывание, обслуживание) каждый требуют явных, аудируемых мер контроля соответствия. Неспособность собрать доказательства на ранних этапах, например, отсутствие записей об утверждении на этапе проектирования, приводит к болезненной ретроактивной документации во время аудита.
Стандарты безопасного кодирования и политики проверки кода выполняют двойную функцию: они являются как лучшими инженерными практиками, так и мерами контроля соответствия. В следующих разделах рассматривается, что требует каждый этап.
Требования и планирование: Встраивание соответствия в бэклог
Требования и планирование — это этапы, на которых обязательства по соответствию преобразуются в действенную работу. Правила хранения данных, политики их хранения, требования к шифрованию и потребности в аудируемости должны появляться в качестве нефункциональных требований наряду с историями функций.
- Помечайте эпики и истории регуляторными движущими силами, которые они затрагивают (например, GDPR Статья 32, PCI DSS Требование 3.4, Правило безопасности HIPAA).
- Определяйте конкретные критерии приемлемости, такие как «все поля PII зашифрованы в состоянии покоя с использованием AES-256-GCM».
- Фиксируйте предположения о соответствии на ранних этапах: где хранятся данные, какие субпроцессоры задействованы, какие потоки аутентификации требуются.
- Храните модели угроз и диаграммы потоков данных в версионированных документах, привязанных к тикетам.
Бюджетирование и планирование ресурсов должны учитывать инструментарий безопасности, обучение безопасному кодированию и выделенное время на устранение проблем. Игнорирование этого на этапе планирования увеличивает затраты и риски на последующих этапах.
Проектирование и архитектура: Безопасность по умолчанию, аудит по умолчанию
Моделирование угроз и диаграммы потоков данных на этапе проектирования фиксируют решения, о которых аудиторы впоследствии будут спрашивать: где применяется шифрование, какие провайдеры идентификации используются, где существуют границы логирования и как обеспечиваются стратегии хранения данных.
Записи архитектурных решений (ADR) должны документировать соображения безопасности с отметками времени и утверждающими лицами. Примеры: «все межсервисные вызовы аутентифицируются через mTLS», «пользовательские данные в ЕС обрабатываются в кластере с региональной привязкой», «токены сессии истекают через 15 минут бездействия».
Эти проектные артефакты должны соответствовать признанному фреймворку безопасности. Если команда выбирает OWASP ASVS Уровень 2 в качестве основы, каждый ADR может ссылаться на конкретное требование ASVS, которое он удовлетворяет. Это ускоряет аудиты и доказывает, что архитектура системы была спроектирована в соответствии с определенным стандартом, а не импровизирована.
Команды по соответствию все чаще проверяют доказательства на этапе проектирования для функций, обрабатывающих платежные данные, медицинскую информацию или компоненты, чувствительные к безопасности. Отсутствующий ADR для платежного потока является частой находкой аудита.
Реализация: Стандарты безопасного кодирования как меры контроля соответствия
Стандарты безопасного кодирования являются как инженерными, так и связанными с соответствием артефактами. Когда они явно затрагивают общие уязвимости из OWASP Top 10 (издание 2021 года), включая нарушенный контроль доступа, межсайтовый скриптинг и инъекции, они служат прямым доказательством того, что безопасность рассматривается как первостепенная задача разработки.
Конкретные правила безопасного кодирования, которые ищут аудиторы:
- Обязательные параметризованные запросы для предотвращения SQL-инъекций
- Каноническая проверка ввода на границах доверия
- Кодирование вывода для всех веб-представлений
- Централизованные библиотеки аутентификации и авторизации
- Нулевое количество жестко закодированных секретов в исходном коде
- По умолчанию наименьшие привилегии для всех учетных записей служб
Организации обеспечивают соблюдение этих правил с помощью хуков перед коммитом, линтеров, автоматизированных инструментов статического анализа в CI и обязательных контрольных списков проверки кода. Журналы этих инструментов, наряду с записями проверки кода в GitHub, GitLab или Bitbucket, формируют набор исходных доказательств для аудитов соответствия.
Разработчики также могут использовать ИИ-помощники по кодированию, такие как Magic Coder от BridgeApp, для генерации безопасного кода, соответствующего внутренним политикам, и для выявления нарушений до того, как код поступит на проверку, что снижает ручные затраты при сохранении качества кода.
Тестирование и CI/CD: Автоматизация безопасности SDLC и сбора доказательств
Конвейеры CI/CD теперь являются основной точкой применения мер безопасности и аудита на протяжении всего жизненного цикла разработки. Каждое слияние, сборка и развертывание должны производить доступные для запросов доказательства.
Типичные автоматизированные проверки в соответствующем конвейере:
- Модульные и интеграционные тесты, проверяющие функциональную корректность и покрытие тестами
- Статическое тестирование безопасности приложений и анализ состава программного обеспечения на предмет уязвимостей и рисков лицензирования
- Динамическое тестирование безопасности приложений или интерактивное тестирование безопасности приложений в промежуточных средах
- Сканирование секретов для предотвращения утечек учетных данных
- Проверки «политика как код» на определениях инфраструктуры (Terraform, Kubernetes YAML)
- Статический анализ кода на предмет нарушений стандартов кодирования
Для соответствия недостаточно просто запускать инструменты. Команды должны централизованно хранить отчеты сканирования, метаданные запусков конвейеров и записи об утверждении в течение требуемого периода хранения. Структурированные, доступные для запросов экспорты (SARIF, CycloneDX, аттестации in-toto), сопоставленные с идентификаторами контроля, являются стандартом, который ожидают аудиторы.
Соответствующий конвейер CI/CD должен блокировать слияния при обнаружении серьезных уязвимостей или нарушений соответствия. Задокументированные, принятые с учетом рисков исключения, обрабатываемые через тикеты управления изменениями, являются единственным допустимым обходом.
Magic Coder от BridgeApp может интегрироваться в эти конвейеры, автоматически генерируя тесты, исправляя неудачные проверки и документируя изменения, улучшая как безопасность программного обеспечения, так и отслеживаемость, которую ищут аудиторы.
Развертывание, выполнение и сопровождение: Доказательство постоянного соответствия
После развертывания соответствие SDLC переходит к поддержанию безопасных конфигураций, обеспечению принципа наименьших привилегий для облачных ресурсов, мониторингу журналов и исправлению кода и зависимостей в рамках определенных SLA.
Средства контроля во время выполнения, имеющие прямое отношение к соответствию, включают правила брандмауэра веб-приложений, централизованное ведение журналов в SIEM-системы (Splunk, Datadog) и программы управления уязвимостями, отслеживающие CVE. Когда в декабре 2021 года была раскрыта Log4Shell (CVE-2021-44228), организации со зрелым соответствием SDLC могли показать аудиторам четкий след: отметку времени обнаружения, решение о сортировке, коммит исправления, запись о повторном развертывании и обновленные результаты сканирования. Организации без такого следа тратили недели на реконструкцию доказательств постфактум.
Доказательства обслуживания, которые проверяют аудиторы: тикеты изменений, записи о развертывании с цепочками утверждающих, сроки исправлений и анализы инцидентов. Скорость, с которой команды устраняют критические уязвимости после их раскрытия, сама по себе является метрикой соответствия.
Обратная связь имеет значение. План реагирования на инциденты, который обновляет проектную документацию, стандарты кодирования и автоматизированные тесты после события безопасности, демонстрирует непрерывное улучшение. Этот цикл, задокументированный, отличает программу соответствия от контрольного списка.
Распространенные пробелы и ошибки в соответствии SDLC
Повторяющиеся пробелы, которые проявляются в реальных аудитах:
- Фрагментированные цепочки инструментов: инструменты работают в разных репозиториях, но журналы попадают в разные системы без централизованной видимости, без политики хранения и без возможности запроса по ним.
- Недокументированные исключения: высокорисковое изменение развернуто без утверждения проекта, потому что «это было срочно», без создания тикета принятия риска.
- Неполная отслеживаемость: нет связи от модели угроз к коду, который реализует ее меры по смягчению, или от требования к тесту, который его подтверждает.
- Утерянные доказательства: сканирования SAST/DAST выполняются в CI, но результаты удаляются через 7 дней; окно аудита требует 90 дней или 12 месяцев записей.
- Код, сгенерированный ИИ, вносящий уязвимости: команды, использующие GitHub Copilot или аналогичные инструменты, не применяют те же стандарты проверки и тестирования к коду, написанному ИИ. Обработка вывода ИИ как доверенного ввода — это прямой путь к внедрению уязвимостей, которые обходят обычные шлюзы осведомленности о безопасности.
- Отсутствующие записи о проверке кода: разработчики «знают, что они проверяют код», но системы контроля версий не обеспечивают или не регистрируют утверждения рецензентов.
Меры по устранению: стандартизация шаблонов репозиториев с принудительными правилами защиты ветвей, обязательные проверки статуса CI для всех репозиториев, централизация результатов сканирования в одной системе отчетности, связанной с тикетами, и пометка кода, сгенерированного ИИ, в метаданных коммитов.
Инструменты, автоматизация и роль ИИ в достижении соответствия SDLC
Современное соответствие SDLC опирается на многоуровневый набор инструментов: системы контроля версий (Git), платформы CI/CD, инструменты SAST/SCA, сканеры секретов, сканеры IaC и системы отслеживания задач (Jira, Linear), которые хранят аудиторские следы. Ручной сбор доказательств с помощью электронных таблиц и скриншотов не масштабируется за пределы нескольких разработчиков.
Автоматизация — это то, что делает готовность к соответствию устойчивой. Когда каждый запрос на слияние запускает сканирование, каждое слияние производит подписанный артефакт, и каждое развертывание записывает цепочку утверждающих, доказательства накапливаются как побочный продукт процесса разработки, а не как отдельный проект.
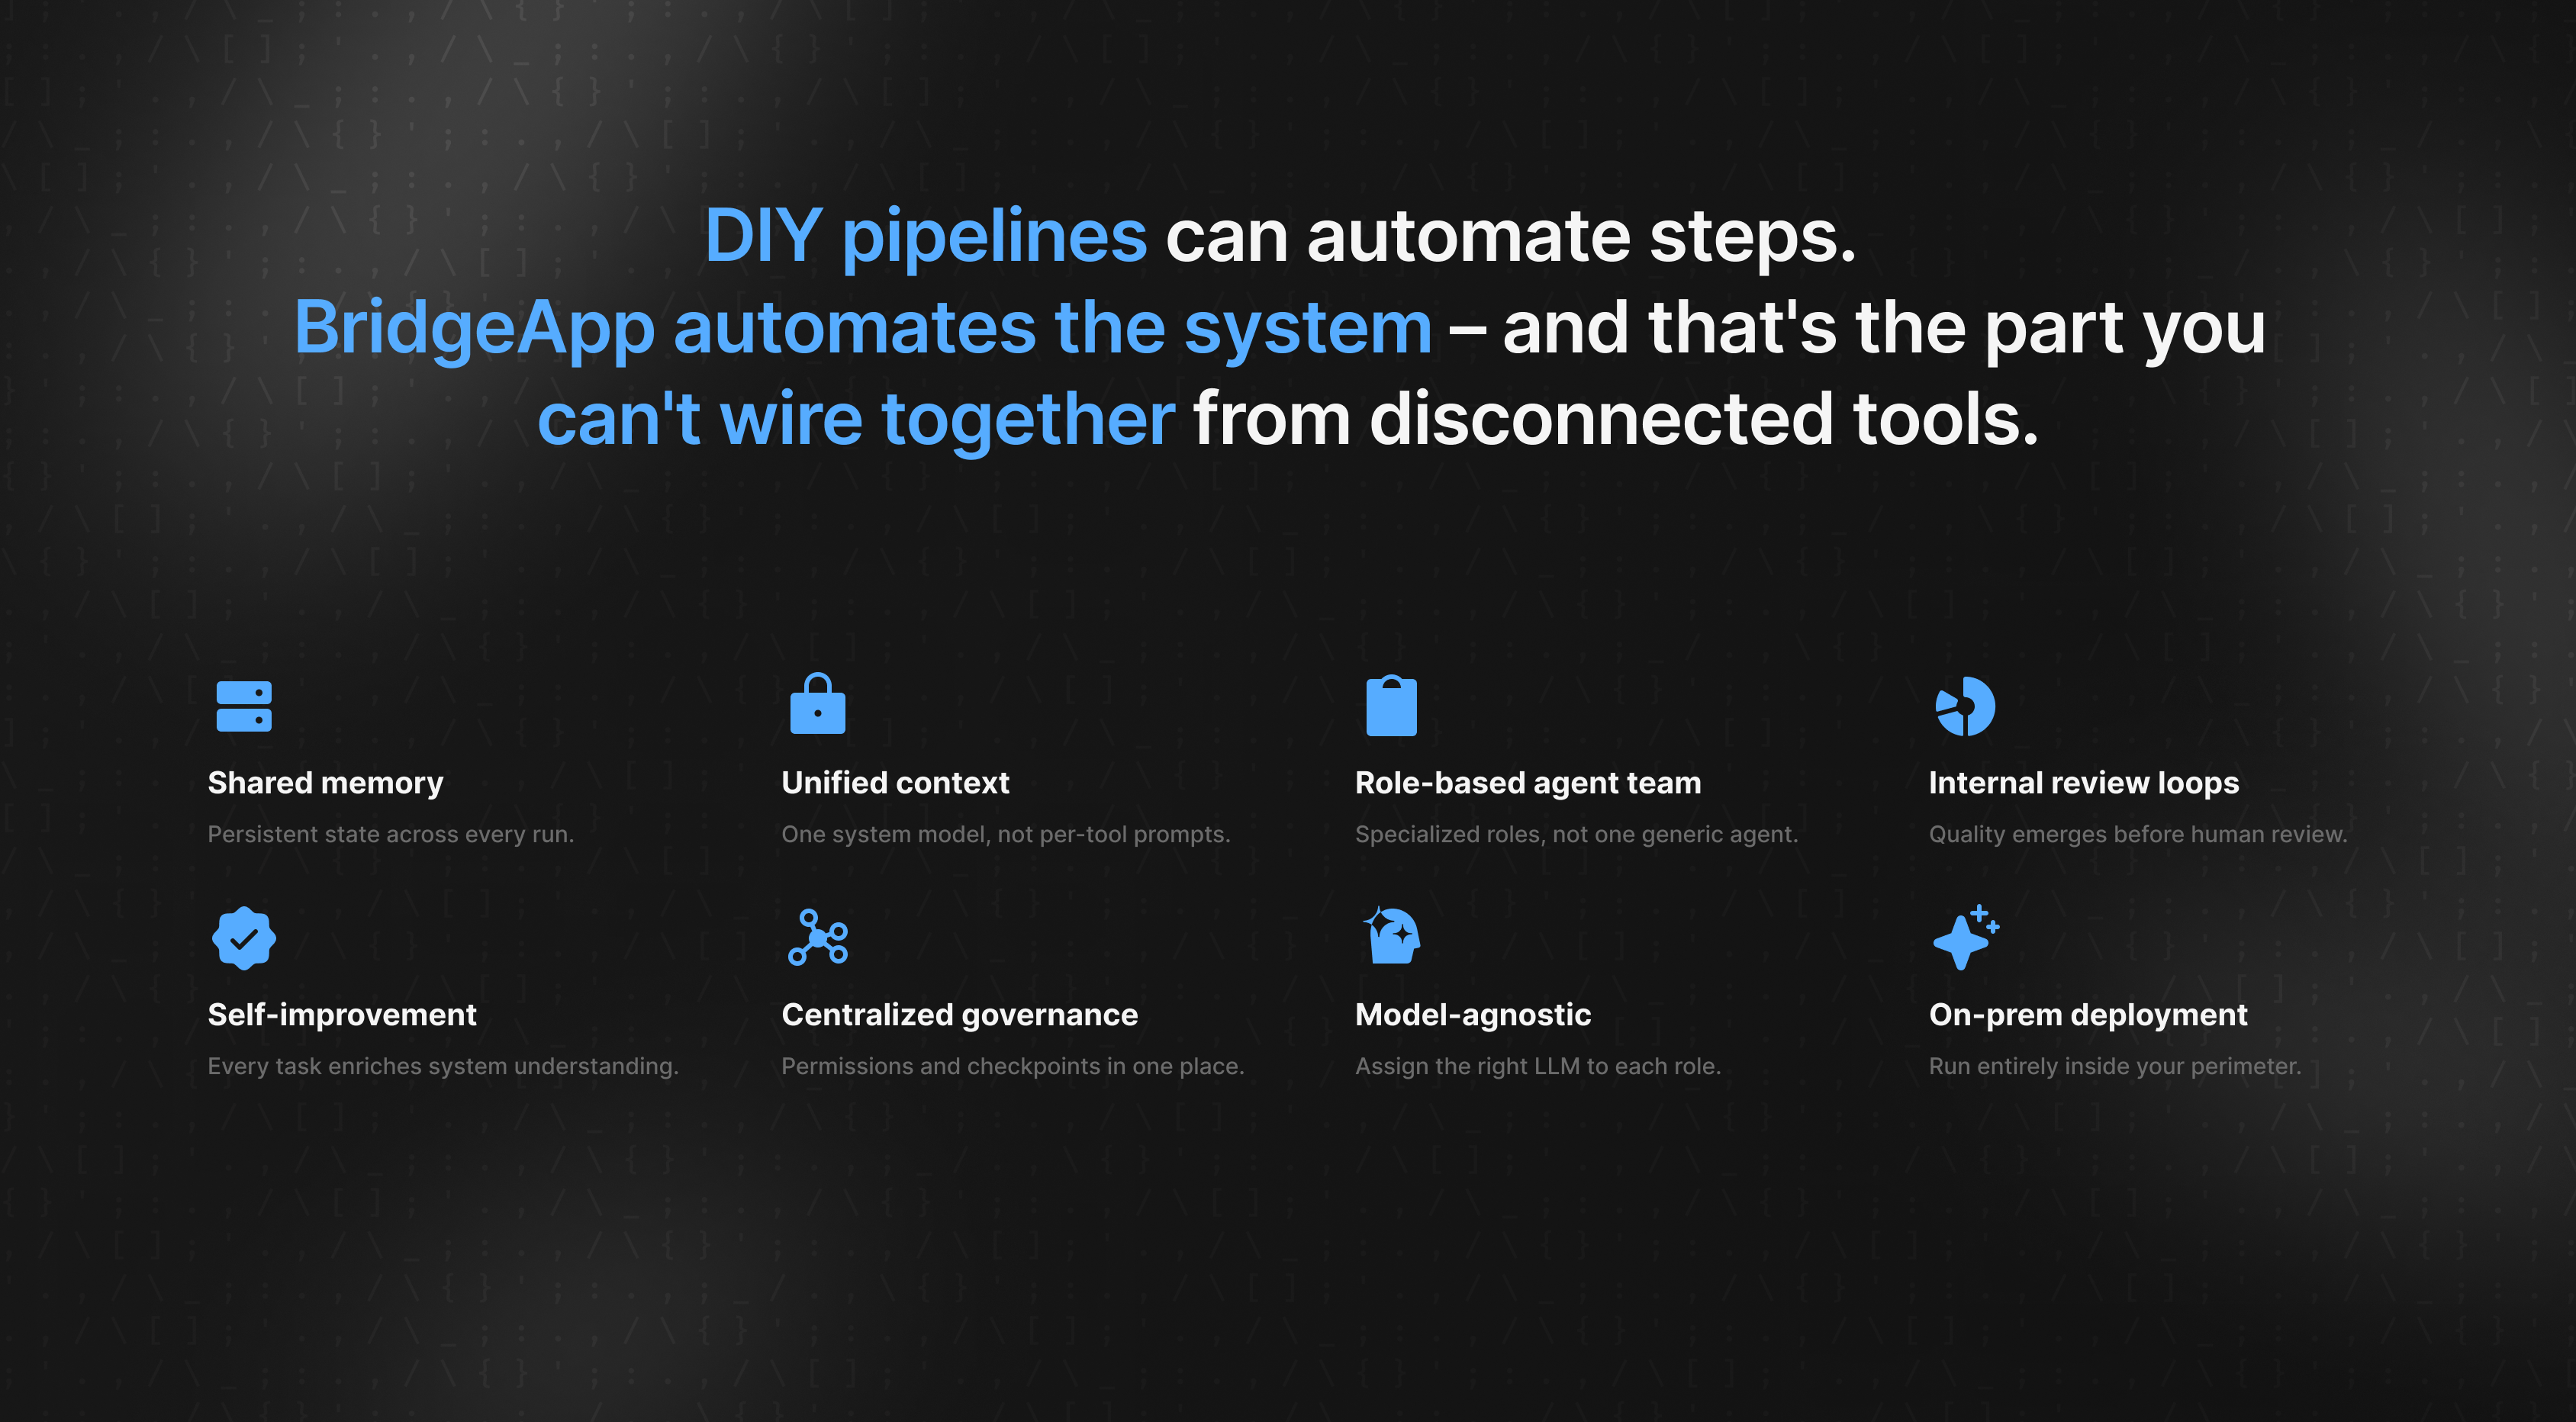
Magic Coder от BridgeApp — это пример интеллектуального ассистента по кодированию на базе ИИ и многоагентной системы, которая может генерировать безопасный код и тесты, соответствующие стандартам кодирования организации, автоматически рефакторить рискованные пути кода, помеченные сканерами, помогать коррелировать уязвимости между репозиториями с использованием информации о кодовой базе, а также подготавливать структурированные сводки изменений и рисков для проверок соответствия.
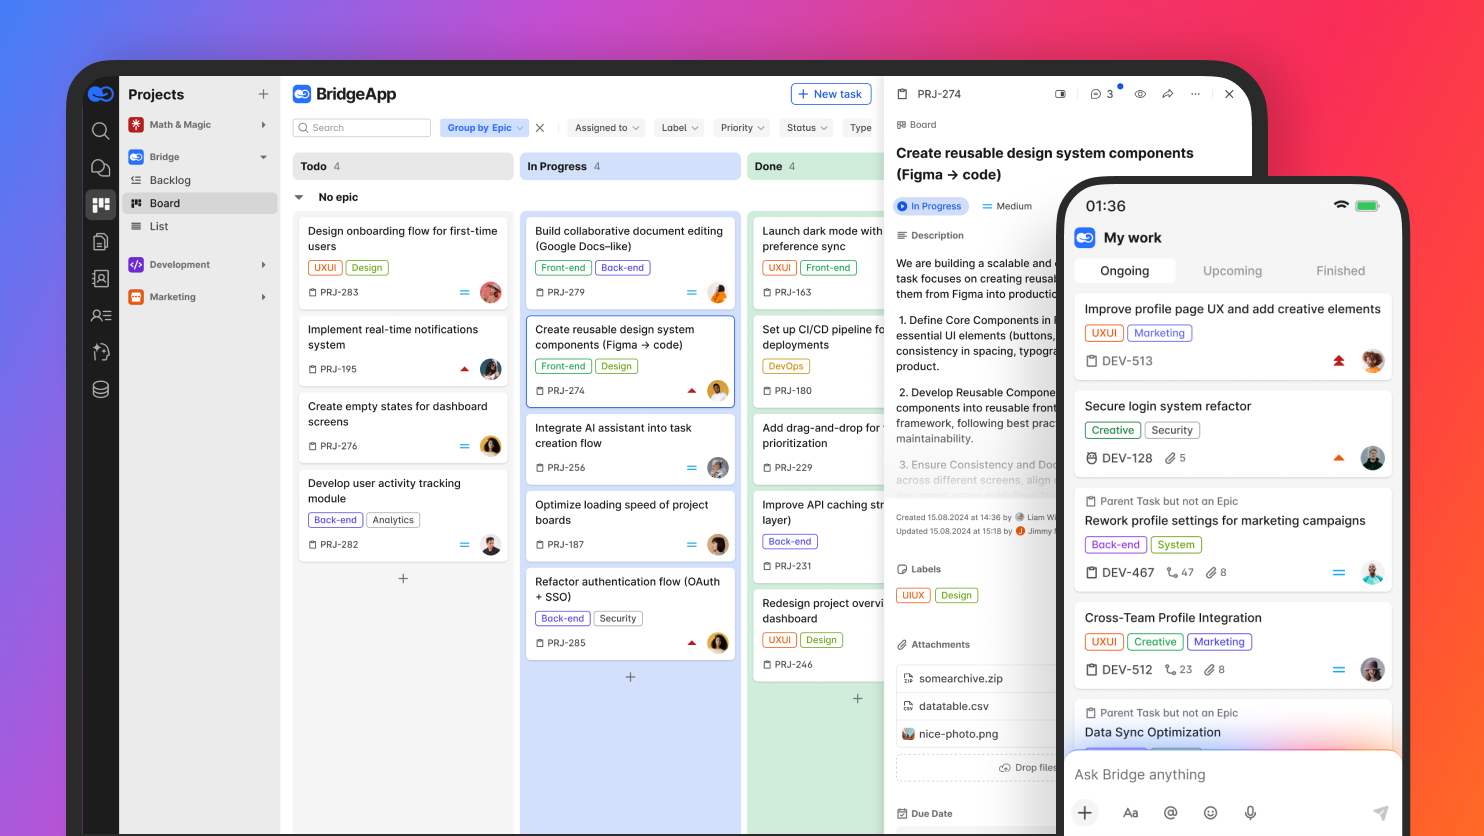
Более широкий контекст платформы BridgeApp (проекты, документы и агенты) связывает требования, задачи реализации и результаты CI/CD, сокращая переключение контекста для команд разработки при сохранении отслеживаемости. Требование, задокументированное на проектной доске BridgeApp, связывается с задачей, планом реализации, запросом на слияние и результатом конвейера, предоставляя специалистам по безопасности и аудиторам единый путь для отслеживания.
Измерение соответствия SDLC: Метрики и непрерывное улучшение
Объедините классические инженерные метрики с показателями, специфичными для соответствия:
| Категория метрики | Примеры метрик |
|---|---|
| Доставка | DORA: частота развертывания, время выполнения, MTTR, частота сбоев изменений |
| Безопасность | Среднее время устранения критических уязвимостей, процент репозиториев с принудительными CI-шлюзами |
| Доказательства соответствия | Процент PR с требуемыми рецензентами, количество высокоприоритетных обнаружений SAST, отклоненных без документированного принятия риска |
| Покрытие | Покрытие тестами критически важных для безопасности модулей, процент приложений с актуальными моделями угроз |
Хорошие программы соответствия SDLC рассматривают обнаруженные проблемы как сигналы для улучшения процессов, а не как галочки в списке аудита. Например, повторяющиеся ошибки аутентификации должны вызывать переработку библиотеки аутентификации и дополнительное обучение, а не просто исправление.
Создавайте дашборды, которые сопоставляют состояние безопасности и статус соответствия с бизнес-сервисами или продуктами. Система показателей с зелеными/желтыми/красными индикаторами для «соблюдения стандартов безопасного кодирования», «покрытия конвейера» и «качества доказательств» дает как техническим, так и нетехническим заинтересованным сторонам общее представление.
Практическая дорожная карта к зрелости соответствия SDLC
Прагматичная последовательность для достижения зрелости соответствия:
- Базовая оценка: инвентаризация текущих средств контроля SDLC и доказательств. Что существует? Что задокументировано? Что работает автоматически?
- Анализ пробелов: сравнение с одним или двумя выбранными фреймворками (например, NIST SSDF + OWASP SAMM). Выявление пробелов, несущих наибольший риск или нормативное воздействие.
- Пилот: внедрение улучшений с одной высокоэффективной продуктовой командой. Применение правил защиты ветвей, требование проверки кода для всех слияний, внедрение SCA в CI, централизация отчетов сканирования. Измеримое улучшение в течение одного или двух спринтов реалистично.
- Масштабирование: распространение стандартизированных шаблонов репозиториев, конфигураций конвейеров и отчетности на все команды.
По мере роста организаций они могут добавлять передовые практики: политику как код в CI/CD, генерацию SBOM для всех артефактов и происхождение сборок, соответствующее SLSA, с подписанными аттестациями.
Обучение не является необязательным. Короткие, целенаправленные семинары по безопасному кодированию для разработчиков и сессии «как читать доказательства конвейера» для команд по соответствию и аудиту быстрее устраняют пробелы в знаниях, чем только документация. Пересматривайте дорожную карту каждые 6–12 месяцев, чтобы адаптироваться к новым нормативным актам, изменениям архитектуры (бессерверная, граничная) и меняющимся угрозам.
Как Magic Coder от BridgeApp помогает операционализировать соответствие SDLC
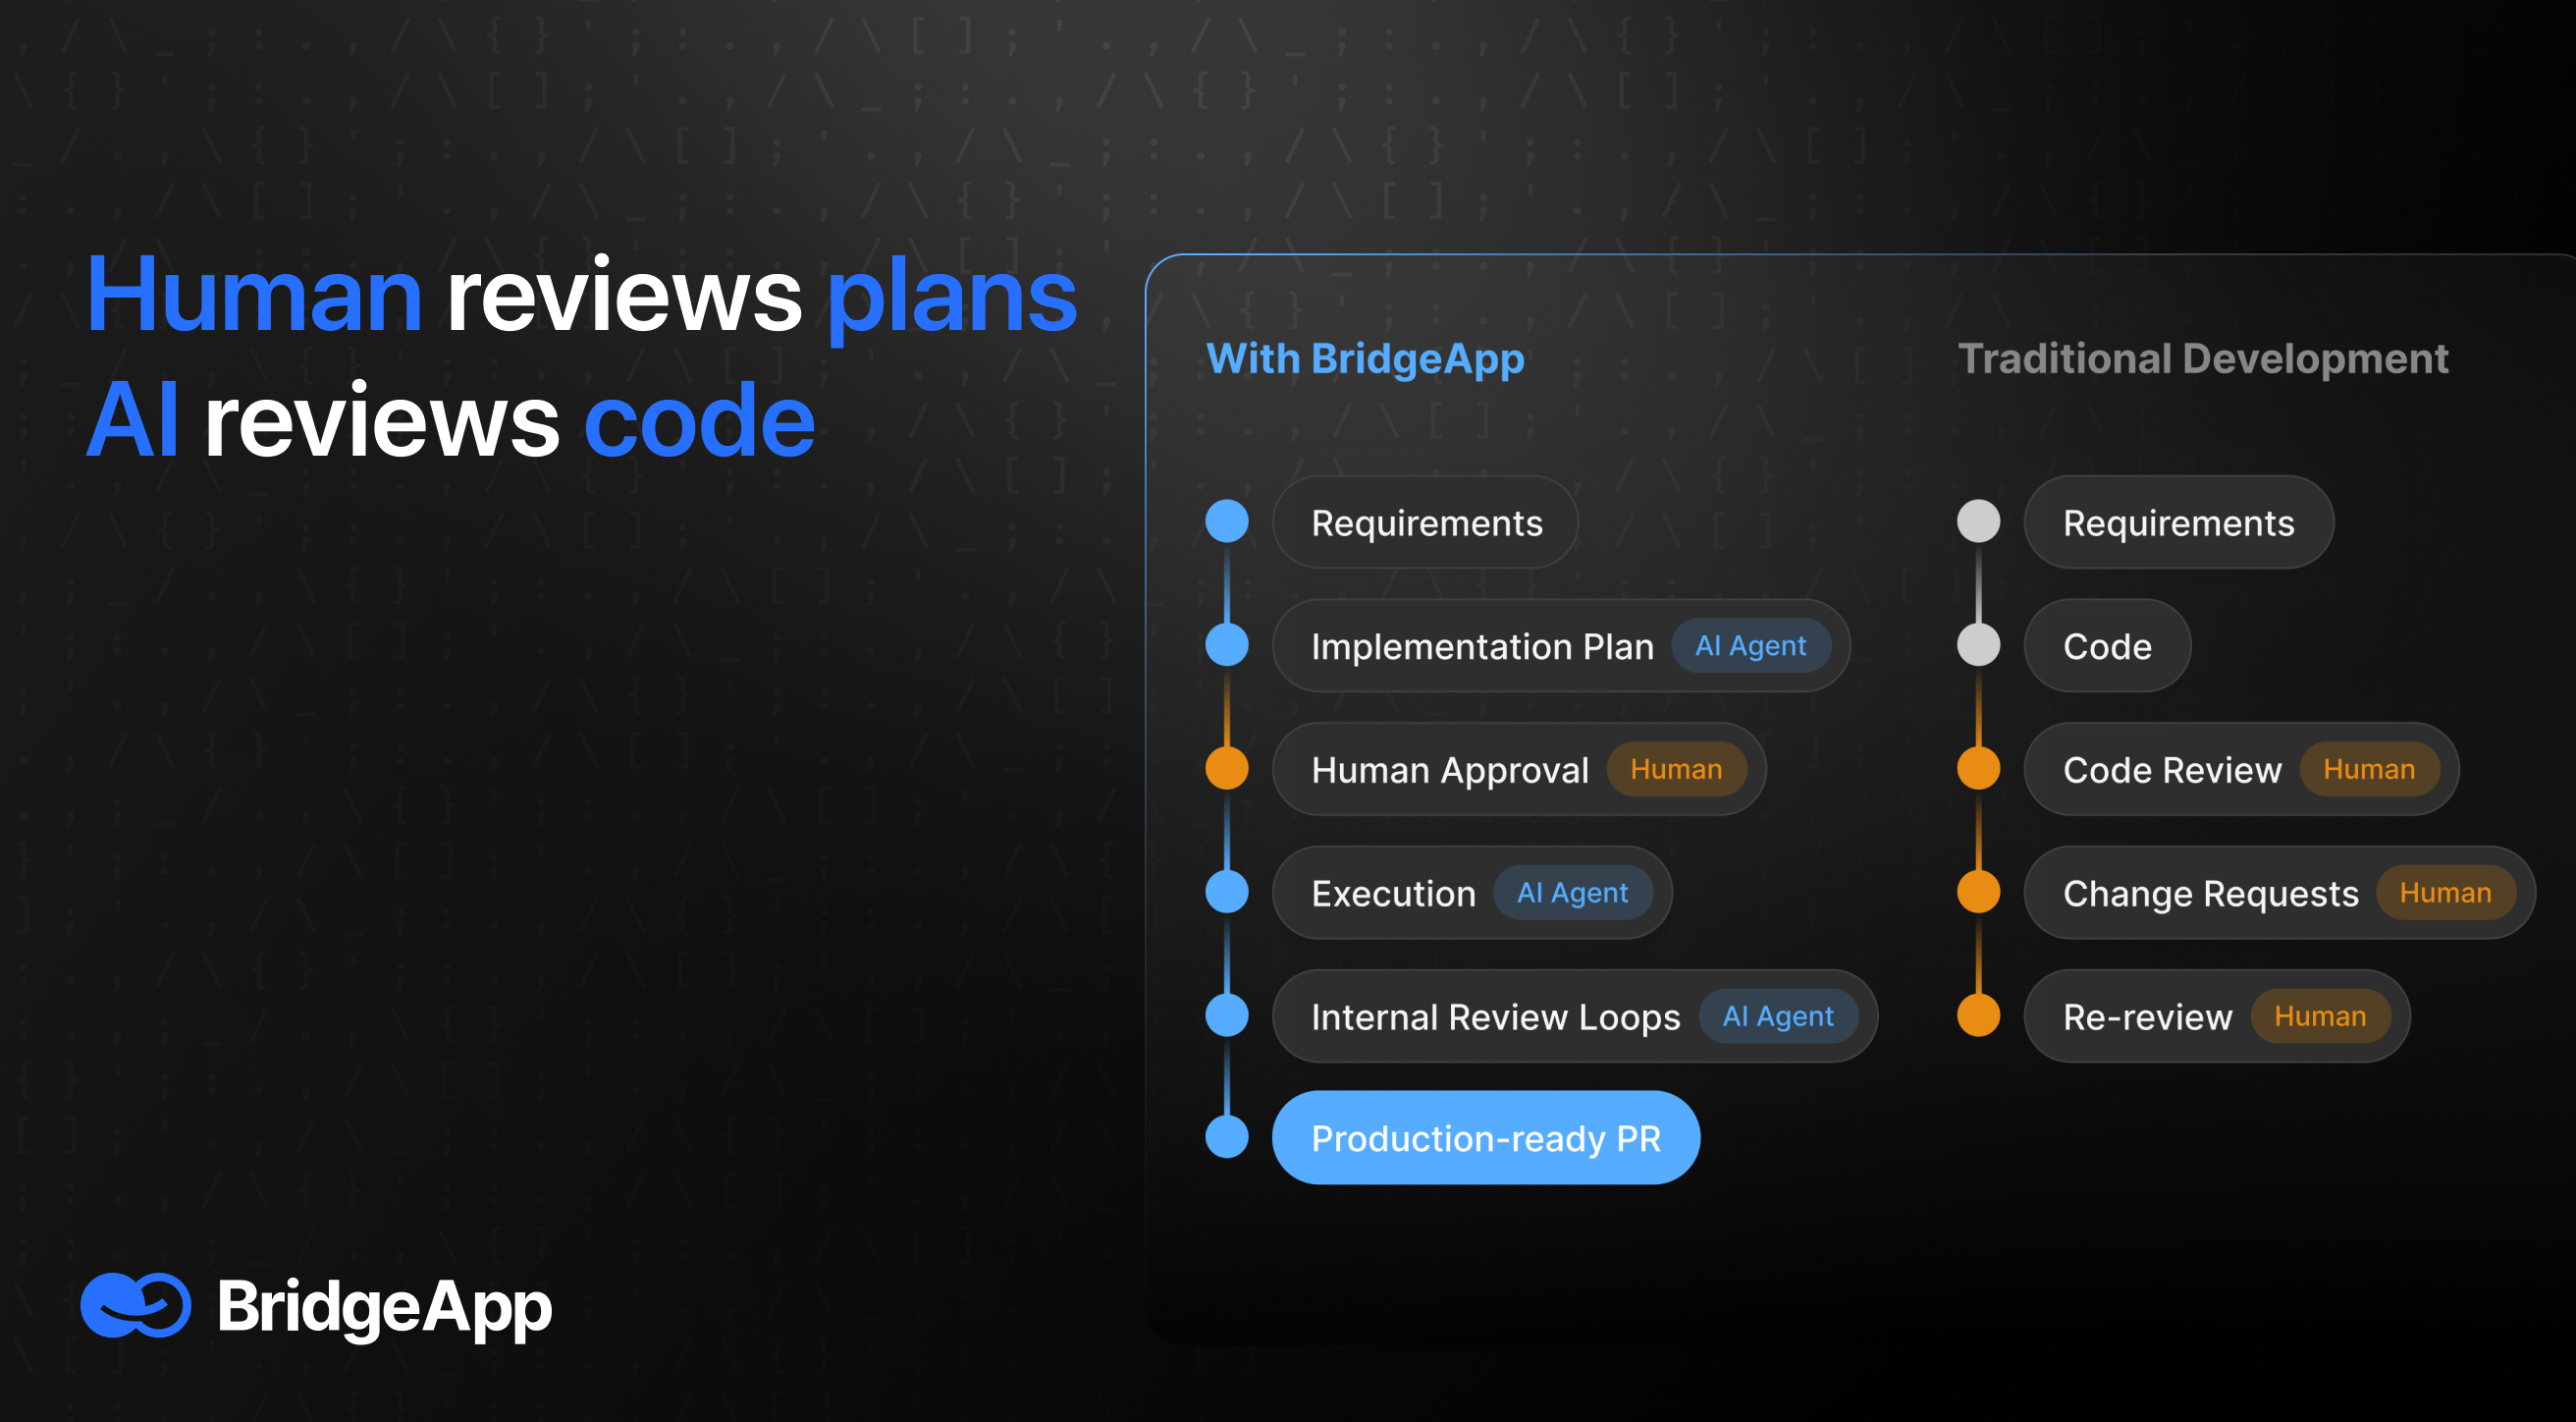
Magic Coder от BridgeApp может выступать в качестве автономного члена команды внутри SDLC. Он берет тикеты из инструментов планирования, генерирует планы реализации, пишет код и тесты, а также открывает запросы на слияние, соблюдая стандарты безопасного кодирования. Конвейер останавливается на «Ожидании слияния» по замыслу: люди проверяют план, система проверяет реализацию. Агенты никогда не переводят задачу в статус «Выполнено» без одобрения человека.
Magic Coder использует интеллектуальные данные о кодовой базе для понимания структуры репозитория и зависимостей, снижая риск попадания изменений в неправильные модули. Для соответствия это важно: отслеживаемые, низкорисковые модификации легче аудировать, чем разрозненные, не привязанные к контексту изменения.
Оркестровка BridgeApp, многоагентные рабочие процессы и журналы выполнения, удобные для аудита, предоставляют организациям единый, доступный для запросов след того, кто (человек или агент) что сделал, когда и почему на этапах планирования, кодирования и тестирования. Это поддерживает соответствие SDLC, упрощая демонстрацию того, что изменения кода следовали определенным рабочим процессам, показывая, что проверки и тесты были выполнены, и коррелируя инциденты или уязвимости с конкретными изменениями и решениями.
Этот тип автоматизации с помощью ИИ дополняет человеческий надзор. Он не заменяет управление соответствием; он производит структурированные доказательства, которые требует управление.
Заключение: Соответствие SDLC как естественный результат хорошей инженерии
Соответствие SDLC не отделено от повседневной инженерной работы. Это задокументированное, аудируемое выражение практик безопасной разработки программного обеспечения, качества кода и дисциплинированных операций.
Четкие границы ответственности между командами разработки и платформами/операциями, принудительное соблюдение стандартов безопасного кодирования, автоматизированные проверки CI/CD и постоянный мониторинг делают достижение соответствия как достижимым, так и устойчивым. Команды разработки, оснащенные правильными инструментами и практиками, включая ИИ-помощников, таких как Magic Coder от BridgeApp, могут поставлять безопасное программное обеспечение, которое быстро доставляется, построено на безопасной основе и готово к проверке любым регулятором или клиентом.
Рассматривайте каждый новый проект или функцию как возможность встроить безопасность и укрепить вашу позицию соответствия, а не просто ставить галочки для следующего аудита.
Часто задаваемые вопросы: Соответствие SDLC и безопасная разработка
Как небольшие команды разработки могут начать с соответствия SDLC без штатного сотрудника по соответствию?
Выберите один широко используемый фреймворк, такой как NIST SSDF или OWASP SAMM, и сопоставьте свои существующие практики с ним, используя простой контрольный список. Сначала сосредоточьтесь на безопасном кодировании, проверке кода и тестах CI, потому что они обеспечивают как безопасность, так и ценность соответствия одновременно.
Используйте легкие инструменты, которые напрямую интегрируются в существующие рабочие процессы: SAST и SCA в CI, обязательные проверки запросов на слияние и базовое сканирование секретов. Это не требует от разработчиков переключаться на отдельные системы соответствия.
Планируйте ежеквартальный «мини-аудит», на котором команда рассматривает одну недавнюю функцию от требования до развертывания, проверяя полноту доказательств (тикеты, обзоры, журналы конвейера). Устраняйте пробелы итеративно, а не пытайтесь достичь соответствия за один спринт.
Какие виды доказательств обычно запрашивают аудиторы для проверки соответствия SDLC?
Общие типы доказательств включают: документы требований и дизайна с утверждениями, записи о проверке кода с платформ Git, журналы конвейера CI/CD, показывающие успешные запуски тестов и сканирований, отчеты об управлении уязвимостями и послеинцидентные анализы.
Аудиторы редко читают сам код. Они хотят видеть, что существует последовательный процесс и что он соблюдался. Каждое производственное изменение должно иметь тикет, запрос на слияние, обзоры и запуск конвейера. Централизация этих доказательств или, по крайней мере, поддержание четких связей между инструментами (система отслеживания задач с репозиторием, репозиторий с CI, CI с журналами развертывания) предотвращает ручное восстановление в последнюю минуту перед аудитами соответствия.
Как код, сгенерированный ИИ, влияет на обязательства по соответствию SDLC?
Регуляторы и аудиторы обычно не делают различий между кодом, написанным человеком, и кодом, сгенерированным ИИ. Организация несет полную ответственность за безопасность, корректность и отслеживаемость независимо от происхождения.
Относитесь к коду, сгенерированному ИИ, как к ненадежному вводу. Применяйте те же стандарты безопасного кодирования, проверки и тесты. Рассмотрите возможность пометки изменений, сделанных ИИ, в сообщениях коммитов или метаданных для прозрачности. Инструменты, такие как Magic Coder от BridgeApp, могут помочь в вопросах соответствия, автоматически генерируя тесты, рефакторя небезопасные шаблоны иsummarizing code changes to make reviews more effective while maintaining a full audit trail.
Все ли проекты требуют одинакового уровня строгости соответствия SDLC?
Большинство фреймворков (NIST SSDF, OWASP SAMM, стандарты ISO) предполагают подход, основанный на риске. Системы, обрабатывающие платежные данные или информацию о здоровье, требуют более строгих мер контроля и более подробных доказательств, чем внутренние дашборды.
Классифицируйте приложения по чувствительности данных и влиянию на бизнес, затем адаптируйте глубину контроля. Все приложения должны получить проверку кода и SAST как минимум. Высокорисковые приложения добавляют формальные модели угроз, ежеквартальные тесты на проникновение и более строгий контроль доступа. Даже низкорисковые внутренние инструменты должны соответствовать базовому уровню безопасного кодирования и тестов CI для поддержания постоянной инженерной дисциплины и защиты данных по всей организации.
Как часто следует пересматривать или обновлять меры контроля и политики соответствия SDLC?
Пересматривайте политики и меры контроля как минимум ежегодно, с дополнительными проверками, вызванными новыми нормативными актами (например, обязательства по отчетности об уязвимостях CRA, начинающиеся в сентябре 2026 года), крупными инцидентами или значительными изменениями архитектуры, такими как переход на Kubernetes или бессерверные технологии.
Проверки должны оценивать как эффективность (проскальзывают ли по-прежнему уязвимости безопасности?), так и практичность (вызывают ли меры контроля чрезмерное трение для команд разработки?). Документируйте каждую проверку как официальную запись, включая даты, участников, решения и обоснования. Эта запись показывает аудиторам, что программа соответствия SDLC развивается вместе с технологическим стеком и ландшафтом рисков организации.