BlogGuías prácticas
Cumplimiento SDLC: Cómo los equipos de desarrollo construyen software seguro y conforme
Equipo BridgeApp
Lectura de 15 min
Puntos clave
- El cumplimiento del SDLC significa demostrar, en el momento de la auditoría, que cada fase del ciclo de vida de desarrollo de software (desde los requisitos hasta el mantenimiento) sigue controles definidos, documentados y ejecutables para la seguridad, la calidad y la protección de datos.
- Una alta calidad del código, estándares de codificación seguros y comprobaciones automatizadas de CI/CD son facilitadores fundamentales del cumplimiento, no prácticas de ingeniería opcionales.
- Los equipos de desarrollo son dueños de "lo que se construye" (código, pruebas, documentación) mientras que el negocio es dueño de la "base sobre la que se ejecuta" (nube, identidad, redes, políticas). Ambas partes deben alinearse para que el cumplimiento del SDLC se mantenga bajo escrutinio.
- Marcos como NIST SSDF, OWASP SAMM, OWASP ASVS y SLSA dan forma a cómo las organizaciones operacionalizan los controles seguros del SDLC y de la cadena de suministro entre 2024 y 2026.
- Plataformas como Magic Coder de BridgeApp pueden automatizar tareas de desarrollo seguro (revisiones, pruebas, recopilación de pruebas) para que el cumplimiento se convierta en un subproducto del ciclo de vida normal de desarrollo.
Introducción: Lo que realmente significa "Cumplimiento de SDLC" hoy
El cumplimiento de SDLC es la capacidad de demostrar, con evidencia auditable, que el software se planifica, diseña, construye, prueba y opera de acuerdo con las políticas internas y las regulaciones externas. Regulaciones como GDPR (vigente desde 2018), la Orden Ejecutiva 14028 de EE. UU. (emitida en 2021) y la Directiva NIS2 de la UE (que entrará en pleno efecto en 2024/2025) imponen requisitos que se remontan directamente a cómo se desarrolla el software.
Existe una diferencia significativa entre "ser seguro" y "ser conforme". Un equipo puede realizar pruebas de seguridad exhaustivas y aun así fallar una auditoría si no puede producir evidencia de que los controles se ejecutaron consistentemente en cada cambio, cada lanzamiento y cada entorno. A los auditores les importan los controles repetibles, la trazabilidad desde los requisitos hasta el código implementado y la prueba documentada a lo largo de todo el ciclo de vida de desarrollo.
Entre 2024 y 2026, los reguladores y los clientes esperan cada vez más visibilidad de las tuberías de CI/CD, la cadena de suministro de software y la supervisión en tiempo de ejecución. Las pruebas de penetración puntuales ya no satisfacen la expectativa. La evidencia continua de los controles operativos sí lo hace.
El cumplimiento del SDLC es una preocupación multifuncional. Los equipos de desarrollo, los equipos de seguridad y las operaciones desempeñan roles definidos. Las siguientes secciones desglosan lo que posee cada grupo, qué marcos se aplican y cómo construir un SDLC seguro que produzca evidencia de cumplimiento como un resultado natural del proceso de desarrollo.
Cumplimiento del SDLC vs. Seguridad del SDLC vs. Cumplimiento genérico de software
La seguridad del SDLC significa integrar prácticas de seguridad en todas las fases del ciclo de vida de desarrollo de software: modelado de amenazas en el diseño, codificación segura durante la implementación, pruebas de seguridad de aplicaciones antes del lanzamiento y monitoreo en tiempo de ejecución después del despliegue. Se centra en prevenir vulnerabilidades de seguridad de forma proactiva.
El cumplimiento del SDLC va más allá. Requiere una conformidad verificable con políticas, estándares y requisitos regulatorios. La pregunta cambia de "¿hicimos lo seguro?" a "¿podemos probar que hicimos lo seguro, cada vez, de una manera que satisfaga a un auditor externo?"
Los marcos de cumplimiento de TI genéricos como SOC 2 o ISO/IEC 27001:2022 cubren la seguridad organizacional de manera amplia, pero no prescriben cómo se debe controlar el proceso de desarrollo en sí. Los marcos específicos del ciclo de vida del software sí lo hacen:
- El Marco de Desarrollo de Software Seguro de NIST (SSDF v1.1, publicado el 3 de febrero de 2022) define cuatro grupos de prácticas: Preparar la Organización, Proteger el Software, Producir Software Bien Asegurado y Responder a las Vulnerabilidades.
- OWASP SAMM 2.0 evalúa la madurez en gobernanza, diseño, implementación, verificación y operaciones.
- OWASP ASVS 4.0.3 proporciona 286 requisitos de verificación técnica en tres niveles de rigor.
Un ejemplo concreto: una empresa puede tener un certificado ISO 27001 y, sin embargo, carecer de pruebas de que los procesos de revisión de código, las pruebas de seguridad de aplicaciones estáticas y el escaneo de dependencias se ejecuten en cada solicitud de extracción. El certificado cubre el sistema de gestión. El cumplimiento del SDLC cubre lo que sucede dentro de la tubería.
Los auditores ahora tratan las pruebas automatizadas, los estándares de codificación obligatorios y las actividades de seguridad documentadas como evidencia clave de que los controles están funcionando de manera efectiva, no solo de que existen en papel.
El Modelo de Responsabilidad del SDLC: Desarrolladores vs. Negocio
Un modelo funcional divide la propiedad del cumplimiento del SDLC en dos dominios.
Dominio 1: Lo que se construye. Los equipos de desarrollo son dueños del código de la aplicación, las pruebas, las configuraciones y la documentación. Sus responsabilidades incluyen:
- Aplicar prácticas de codificación segura y estándares de codificación (consultas parametrizadas, validación de entrada, codificación de salida)
- Manejar los datos sensibles correctamente (cifrado, enmascaramiento, límites de retención)
- Implementar lógica de autorización, flujos de autenticación y registro de auditoría
- Gestionar código y dependencias de terceros (fijación de versiones, revisión de licencias, parcheo de vulnerabilidades)
Dominio 2: La base sobre la que se ejecuta. El negocio, las operaciones y los equipos de plataforma son dueños de la infraestructura de la nube, los sistemas de identidad, las redes y las tuberías de CI/CD. Sus responsabilidades incluyen:
- Hacer cumplir los controles de acceso a repositorios, entornos y secretos
- Reforzar las plataformas CI/CD y los entornos de construcción
- Administrar la copia de seguridad, la recuperación ante desastres y la retención de registros para cumplir con regulaciones como PCI DSS v4.0 o SOX
- Proporcionar un entorno seguro para que los desarrolladores trabajen
Los esfuerzos de cumplimiento del SDLC fallan cuando esta división no está clara. Un modo de fallo común: los desarrolladores asumen que las operaciones manejarán el cifrado en reposo, mientras que las operaciones asumen que el cifrado se implementa en la capa de aplicación. Ninguna de las partes lo implementa. El auditor encuentra la brecha.
La solución es documentar explícitamente los límites de propiedad. Piense en dos capas apiladas, "capa de código" sobre "capa de plataforma", con controles compartidos como el registro y la monitorización ubicados en la interfaz. Ambas partes deben acordar quién configura qué.
Impulsores Regulatorios y de Marcos de Cumplimiento del SDLC
Varias regulaciones ahora requieren explícita o implícitamente controles sobre el ciclo de vida de desarrollo de software (SDLC):
- PCI DSS v4.0: El requisito 6.2 exige que el software personalizado siga procedimientos de desarrollo seguros y documentados en todas las fases del SDLC. Los requisitos con fecha futura se hicieron obligatorios el 31 de marzo de 2025.
- Directiva NIS2 de la UE: La guía de implementación técnica de ENISA de octubre de 2024 especifica el control de acceso, la gestión de vulnerabilidades y los controles de desarrollo seguro.
- Ley de Resiliencia Cibernética de la UE (CRA): Entró en vigor el 10 de diciembre de 2024. Las obligaciones de notificación de vulnerabilidades comienzan el 11 de septiembre de 2026; el cumplimiento total se requiere para el 11 de diciembre de 2027. Establece SBOM, diseño seguro por defecto y divulgación coordinada de vulnerabilidades.
- Orden Ejecutiva 14028 de EE. UU. y Caso FAR 2023-002: Requerirán que los productores de software que vendan a agencias federales certifiquen prácticas de desarrollo de software seguras utilizando formularios estandarizados.
Marcos clave de SDLC seguro que se mapean directamente a las actividades del ciclo de vida de desarrollo:
- Las tareas PW del NIST SSDF cubren la codificación segura y las decisiones de diseño; las tareas PS cubren la procedencia de la construcción y la protección de artefactos.
- OWASP ASVS Los niveles 1 al 3 proporcionan una profundidad de verificación creciente; el Nivel 2 es típico para aplicaciones que manejan datos sensibles.
- SLSA v1.0 Los niveles L1 al L3 de la pista de construcción abordan la procedencia, los artefactos firmados y las plataformas de construcción endurecidas.
Las organizaciones suelen adaptar y perfilar estos marcos en lugar de adoptarlos íntegramente. Los auditores esperan decisiones de alcance documentadas que expliquen por qué se seleccionaron o excluyeron ciertos controles basándose en la evaluación de riesgos.
Cumplimiento en todas las fases clásicas del SDLC
Las fases clásicas del ciclo de vida de desarrollo de software (requisitos, diseño, implementación, pruebas, despliegue, mantenimiento) requieren cada una controles de cumplimiento explícitos y auditables. No capturar evidencia temprano, como la falta de registros de aprobación durante la fase de diseño, lleva a una dolorosa documentación retroactiva en el momento de la auditoría.
Los estándares de codificación segura y las políticas de revisión de código tienen una doble función: son tanto mejores prácticas de ingeniería como controles de cumplimiento. Las siguientes secciones cubren lo que exige cada fase.
Requisitos y Planificación: Integrando el Cumplimiento en el Backlog
Los requisitos y la planificación son donde las obligaciones de cumplimiento se traducen en trabajo accionable. Las reglas de residencia de datos, las políticas de retención, los mandatos de cifrado y las necesidades de auditabilidad deben aparecer como requisitos no funcionales junto con las historias de características.
- Etiquetar épicas e historias con los impulsores regulatorios que abordan (ej., GDPR Artículo 32, PCI DSS Requisito 3.4, Regla de Seguridad HIPAA)
- Definir criterios de aceptación concretos como "todos los campos PII cifrados en reposo usando AES-256-GCM"
- Capturar las suposiciones de cumplimiento temprano: dónde se almacenan los datos, qué subprocesadores están involucrados, qué flujos de autenticación se requieren
- Almacenar modelos de amenazas y diagramas de flujo de datos en documentos versionados vinculados a tickets
La planificación de presupuesto y recursos debe tener en cuenta las herramientas de seguridad, la capacitación en codificación segura y el tiempo dedicado a la remediación. Ignorar esto en la etapa de planificación empuja los costos y riesgos aguas abajo.
Diseño y Arquitectura: Seguridad por Diseño, Auditoría por Diseño
El modelado de amenazas y los diagramas de flujo de datos en el momento del diseño capturan decisiones sobre las que los auditores preguntarán más tarde: dónde se aplica el cifrado, qué proveedores de identidad se utilizan, dónde existen los límites de registro y cómo se aplican las estrategias de retención de datos.
Los registros de decisiones de arquitectura (ADR) deben documentar las consideraciones de seguridad con sellos de tiempo y aprobadores. Ejemplos: "todas las llamadas entre servicios autenticadas mediante mTLS", "datos de usuario en la UE procesados en un clúster con bloqueo regional", "los tokens de sesión expiran después de 15 minutos de inactividad".
Estos artefactos de diseño deben asignarse a un marco de seguridad reconocido. Si el equipo selecciona OWASP ASVS Nivel 2 como su línea de base, cada ADR puede hacer referencia al requisito ASVS específico que satisface. Esto agiliza las auditorías y demuestra que la arquitectura del sistema fue diseñada contra un estándar definido, no improvisada.
Los equipos de cumplimiento revisan cada vez más las pruebas de tiempo de diseño para características que manejan datos de pago, información de salud o componentes sensibles a la seguridad. Un ADR faltante para un flujo de pago es un hallazgo común de auditoría.
Implementación: Estándares de Codificación Segura como Controles de Cumplimiento
Los estándares de codificación segura son artefactos tanto de ingeniería como de cumplimiento. Cuando abordan explícitamente las vulnerabilidades comunes del OWASP Top 10 (edición 2021), incluyendo el control de acceso roto, el cross-site scripting y la inyección, sirven como evidencia directa de que la seguridad se trata como una preocupación de desarrollo de primera clase.
Reglas concretas de codificación segura que buscan los auditores:
- Consultas parametrizadas obligatorias para prevenir la inyección SQL
- Validación de entrada canónica en los límites de confianza
- Codificación de salida para todas las vistas web
- Bibliotecas centralizadas de autenticación y autorización
- Cero secretos codificados en el código fuente
- Valores predeterminados de mínimo privilegio para todas las cuentas de servicio
Las organizaciones hacen cumplir estas reglas a través de hooks de pre-commit, linters, herramientas de análisis estático automatizadas en CI y listas de verificación obligatorias de revisión de código. Los registros de estas herramientas, junto con los registros de revisión de código en GitHub, GitLab o Bitbucket, forman el conjunto de evidencia bruta para las auditorías de cumplimiento.
Los desarrolladores también pueden usar asistentes de codificación de IA como Magic Coder de BridgeApp para generar código seguro alineado con las políticas internas y para señalar violaciones antes de que el código llegue a revisión, reduciendo la sobrecarga manual mientras se preserva la calidad del código.
Pruebas y CI/CD: Automatización de la Seguridad del SDLC y Recolección de Evidencia
Las tuberías de CI/CD son ahora el principal punto de aplicación de los controles de seguridad y el registro de auditoría a lo largo del ciclo de vida de desarrollo. Cada fusión, construcción y despliegue debe producir evidencia consultable.
Verificaciones automatizadas típicas en una tubería conforme:
- Pruebas unitarias y de integración que verifican la corrección funcional y la cobertura de pruebas
- Pruebas de seguridad estáticas de aplicaciones y análisis de composición de software para vulnerabilidades y riesgos de licencia
- Pruebas de seguridad dinámicas de aplicaciones o pruebas de seguridad interactivas de aplicaciones en entornos de staging
- Escaneo de secretos para prevenir fugas de credenciales
- Comprobaciones de política como código en definiciones de infraestructura (Terraform, Kubernetes YAML)
- Análisis estático de código para violaciones de estándares de codificación
Para el cumplimiento, ejecutar herramientas no es suficiente. Los equipos deben almacenar informes de escaneo, metadatos de ejecución de tuberías y registros de aprobación de forma centralizada durante el período de retención requerido. Las exportaciones estructuradas y consultables (SARIF, CycloneDX, atestaciones in-toto) mapeadas a ID de control son el estándar que esperan los auditores.
Una tubería ci cd compatible debe bloquear las fusiones en caso de hallazgos de alta gravedad o violaciones de cumplimiento. Las excepciones documentadas y aceptadas por riesgo, procesadas a través de tickets de gestión de cambios, son la única anulación aceptable.
Magic Coder de BridgeApp puede integrarse en estas tuberías generando automáticamente pruebas, remediando comprobaciones fallidas y documentando cambios, mejorando tanto la seguridad del software como la trazabilidad que buscan los auditores.
Despliegue, Tiempo de Ejecución y Mantenimiento: Demostrando el Cumplimiento Continuo
Después del despliegue, el cumplimiento del SDLC se centra en mantener configuraciones seguras, aplicar el principio de mínimo privilegio en los recursos de la nube, monitorear registros y aplicar parches al código y las dependencias dentro de los SLAs definidos.
Los controles en tiempo de ejecución con relevancia directa para el cumplimiento incluyen las reglas del Firewall de Aplicaciones Web, el registro centralizado en SIEMs (Splunk, Datadog) y los programas de gestión de vulnerabilidades que rastrean los CVE. Cuando se reveló Log4Shell (CVE-2021-44228) en diciembre de 2021, las organizaciones con un cumplimiento SDLC maduro pudieron mostrar a los auditores un rastro claro: marca de tiempo de detección, decisión de triaje, commit del parche, registro de redespliegue y resultados de escaneo actualizados. Las organizaciones sin ese rastro pasaron semanas reconstruyendo la evidencia después del hecho.
Evidencia de mantenimiento que los auditores inspeccionan: tickets de cambio, registros de despliegue con cadenas de aprobadores, cronogramas de parches y post-mortems de incidentes. La velocidad a la que los equipos remedian las vulnerabilidades críticas después de su divulgación es en sí misma una métrica de cumplimiento.
Los bucles de retroalimentación importan. Un plan de respuesta a incidentes que actualiza los documentos de diseño, los estándares de codificación y las pruebas automatizadas después de un evento de seguridad demuestra una mejora continua. Ese bucle, documentado, es lo que separa un programa de cumplimiento de una lista de verificación.
Brechas y trampas comunes en el cumplimiento del SDLC
Brechas recurrentes que aparecen en auditorías reales:
- Cadenas de herramientas fragmentadas: las herramientas se ejecutan en varios repositorios, pero los registros terminan en diferentes sistemas sin visibilidad central, sin política de retención y sin forma de consultar entre ellos.
- Excepciones no documentadas: un cambio de alto riesgo desplegado sin aprobación de diseño porque "era urgente", sin crear un ticket de aceptación de riesgo.
- Trazabilidad incompleta: no hay un vínculo desde el modelo de amenazas al código que implementa sus mitigaciones, o desde un requisito a la prueba que lo valida.
- Evidencia descartada: los escaneos SAST/DAST se ejecutan en CI pero los resultados se eliminan después de 7 días; la ventana de auditoría requiere 90 días o 12 meses de registros.
- Código generado por IA que introduce vulnerabilidades: equipos que adoptan GitHub Copilot o herramientas similares sin aplicar los mismos estándares de revisión y prueba al código generado por IA. Tratar la salida de la IA como entrada confiable es un camino directo para introducir vulnerabilidades que eluden las puertas normales de concientización sobre seguridad.
- Registros de revisión de código faltantes: los desarrolladores "saben que revisan código" pero los sistemas de control de versiones no imponen ni registran las aprobaciones de los revisores.
Mitigaciones: estandarizar plantillas de repositorio con reglas de protección de rama obligatorias, exigir comprobaciones de estado de CI para todos los repositorios, centralizar los resultados de escaneo en un sistema de informes vinculado a tickets y etiquetar el código generado por IA en los metadatos de los commits.
Herramientas, Automatización y el Papel de la IA para lograr el Cumplimiento del SDLC
El cumplimiento moderno del SDLC se basa en un conjunto de herramientas en capas: sistemas de control de versiones (Git), plataformas CI/CD, herramientas SAST/SCA, escáneres de secretos, escáneres IaC y rastreadores de problemas (Jira, Linear) que contienen registros de auditoría. La recopilación manual de pruebas mediante hojas de cálculo y capturas de pantalla no escala más allá de un puñado de desarrolladores.
La automatización es lo que hace sostenible la preparación para el cumplimiento. Cuando cada solicitud de extracción activa escaneos, cada fusión produce un artefacto firmado y cada despliegue registra su cadena de aprobadores, la evidencia se acumula como un subproducto del proceso de desarrollo en lugar de un proyecto separado.
Magic Coder de BridgeApp es un ejemplo de asistente de codificación impulsado por IA y motor multiagente que puede generar código y pruebas seguros alineados con los estándares de codificación de la organización, refactorizar automáticamente rutas de código riesgosas marcadas por escáneres, ayudar a correlacionar vulnerabilidades entre repositorios usando inteligencia de base de código y preparar resúmenes estructurados de cambios y riesgos para revisiones de cumplimiento.
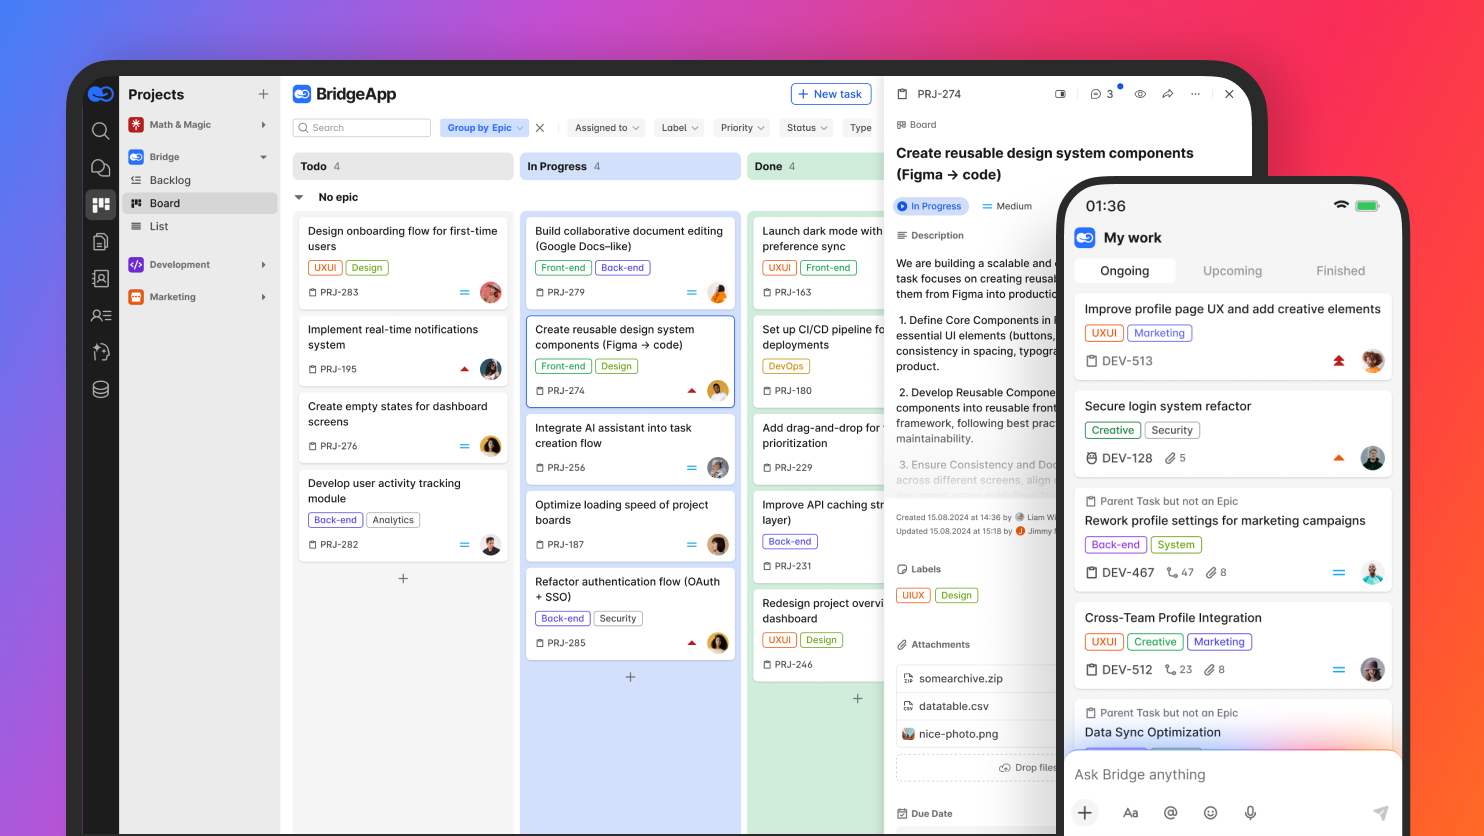
El contexto de plataforma más amplio de BridgeApp (proyectos, documentos y agentes) vincula requisitos, tareas de implementación y resultados de CI/CD, reduciendo el cambio de contexto para los equipos de desarrollo mientras preserva la trazabilidad. Un requisito documentado en el tablero de proyectos de BridgeApp se vincula a la tarea, el plan de implementación, la PR y el resultado de la tubería, brindando a los profesionales de seguridad y a los auditores un único camino a seguir.
Medición del Cumplimiento del SDLC: Métricas y Mejora Continua
Combine métricas de ingeniería clásicas con indicadores específicos de cumplimiento:
| Categoría de métrica | Ejemplos de métricas |
|---|---|
| Entrega | DORA: frecuencia de despliegue, tiempo de entrega, MTTR, tasa de fallos de cambio |
| Seguridad | Tiempo medio para remediar vulnerabilidades críticas, porcentaje de repositorios con puertas CI forzadas |
| Evidencia de cumplimiento | Porcentaje de PR con revisores requeridos, número de hallazgos SAST de alta gravedad dispensados sin aceptación de riesgo documentada |
| Cobertura | Cobertura de pruebas en módulos críticos para la seguridad, porcentaje de aplicaciones con modelos de amenazas actuales |
Los buenos programas de cumplimiento del SDLC tratan los hallazgos como señales para la mejora de procesos, no como casillas de verificación de auditoría. Los errores recurrentes de autenticación, por ejemplo, deberían desencadenar un rediseño de la biblioteca de autenticación y capacitación adicional, no solo un parche.
Construya paneles que mapeen la postura de seguridad y el estado de cumplimiento a los servicios o productos comerciales. Un cuadro de mando con indicadores verde/amarillo/rojo para "adherencia a la codificación segura", "cobertura de la tubería" y "calidad de la evidencia" brinda a las partes interesadas técnicas y no técnicas una vista compartida.
Hoja de Ruta Práctica para la Madurez del Cumplimiento del SDLC
Una secuencia pragmática para lograr la madurez del cumplimiento:
- Evaluación de línea base: inventariar los controles y la evidencia actuales del SDLC. ¿Qué existe? ¿Qué está documentado? ¿Qué se ejecuta automáticamente?
- Análisis de brechas: comparar con uno o dos marcos elegidos (p. ej., NIST SSDF + OWASP SAMM). Identificar las brechas que conllevan el mayor riesgo o exposición regulatoria.
- Piloto: implementar mejoras con un equipo de producto de alto impacto. Imponer reglas de protección de ramas, requerir revisión de código para todas las fusiones, introducir SCA en CI, centralizar informes de escaneo. Una mejora medible dentro de uno o dos sprints es realista.
- Escalar: implementar plantillas de repositorio estandarizadas, configuraciones de tuberías e informes a todos los equipos.
A medida que las organizaciones maduran, pueden agregar prácticas avanzadas: política como código en CI/CD, generación de SBOM para todos los artefactos y procedencia de compilación alineada con SLSA con atestaciones firmadas.
La formación no es opcional. Talleres de codificación segura cortos y específicos para desarrolladores y sesiones de "cómo leer la evidencia de la tubería" para los equipos de cumplimiento y auditoría cierran la brecha de conocimiento más rápido que la documentación sola. Revise la hoja de ruta cada 6 a 12 meses para adaptarse a nuevas regulaciones, cambios de arquitectura (sin servidor, edge) y amenazas en evolución.
Cómo Magic Coder de BridgeApp ayuda a operacionalizar el cumplimiento del SDLC
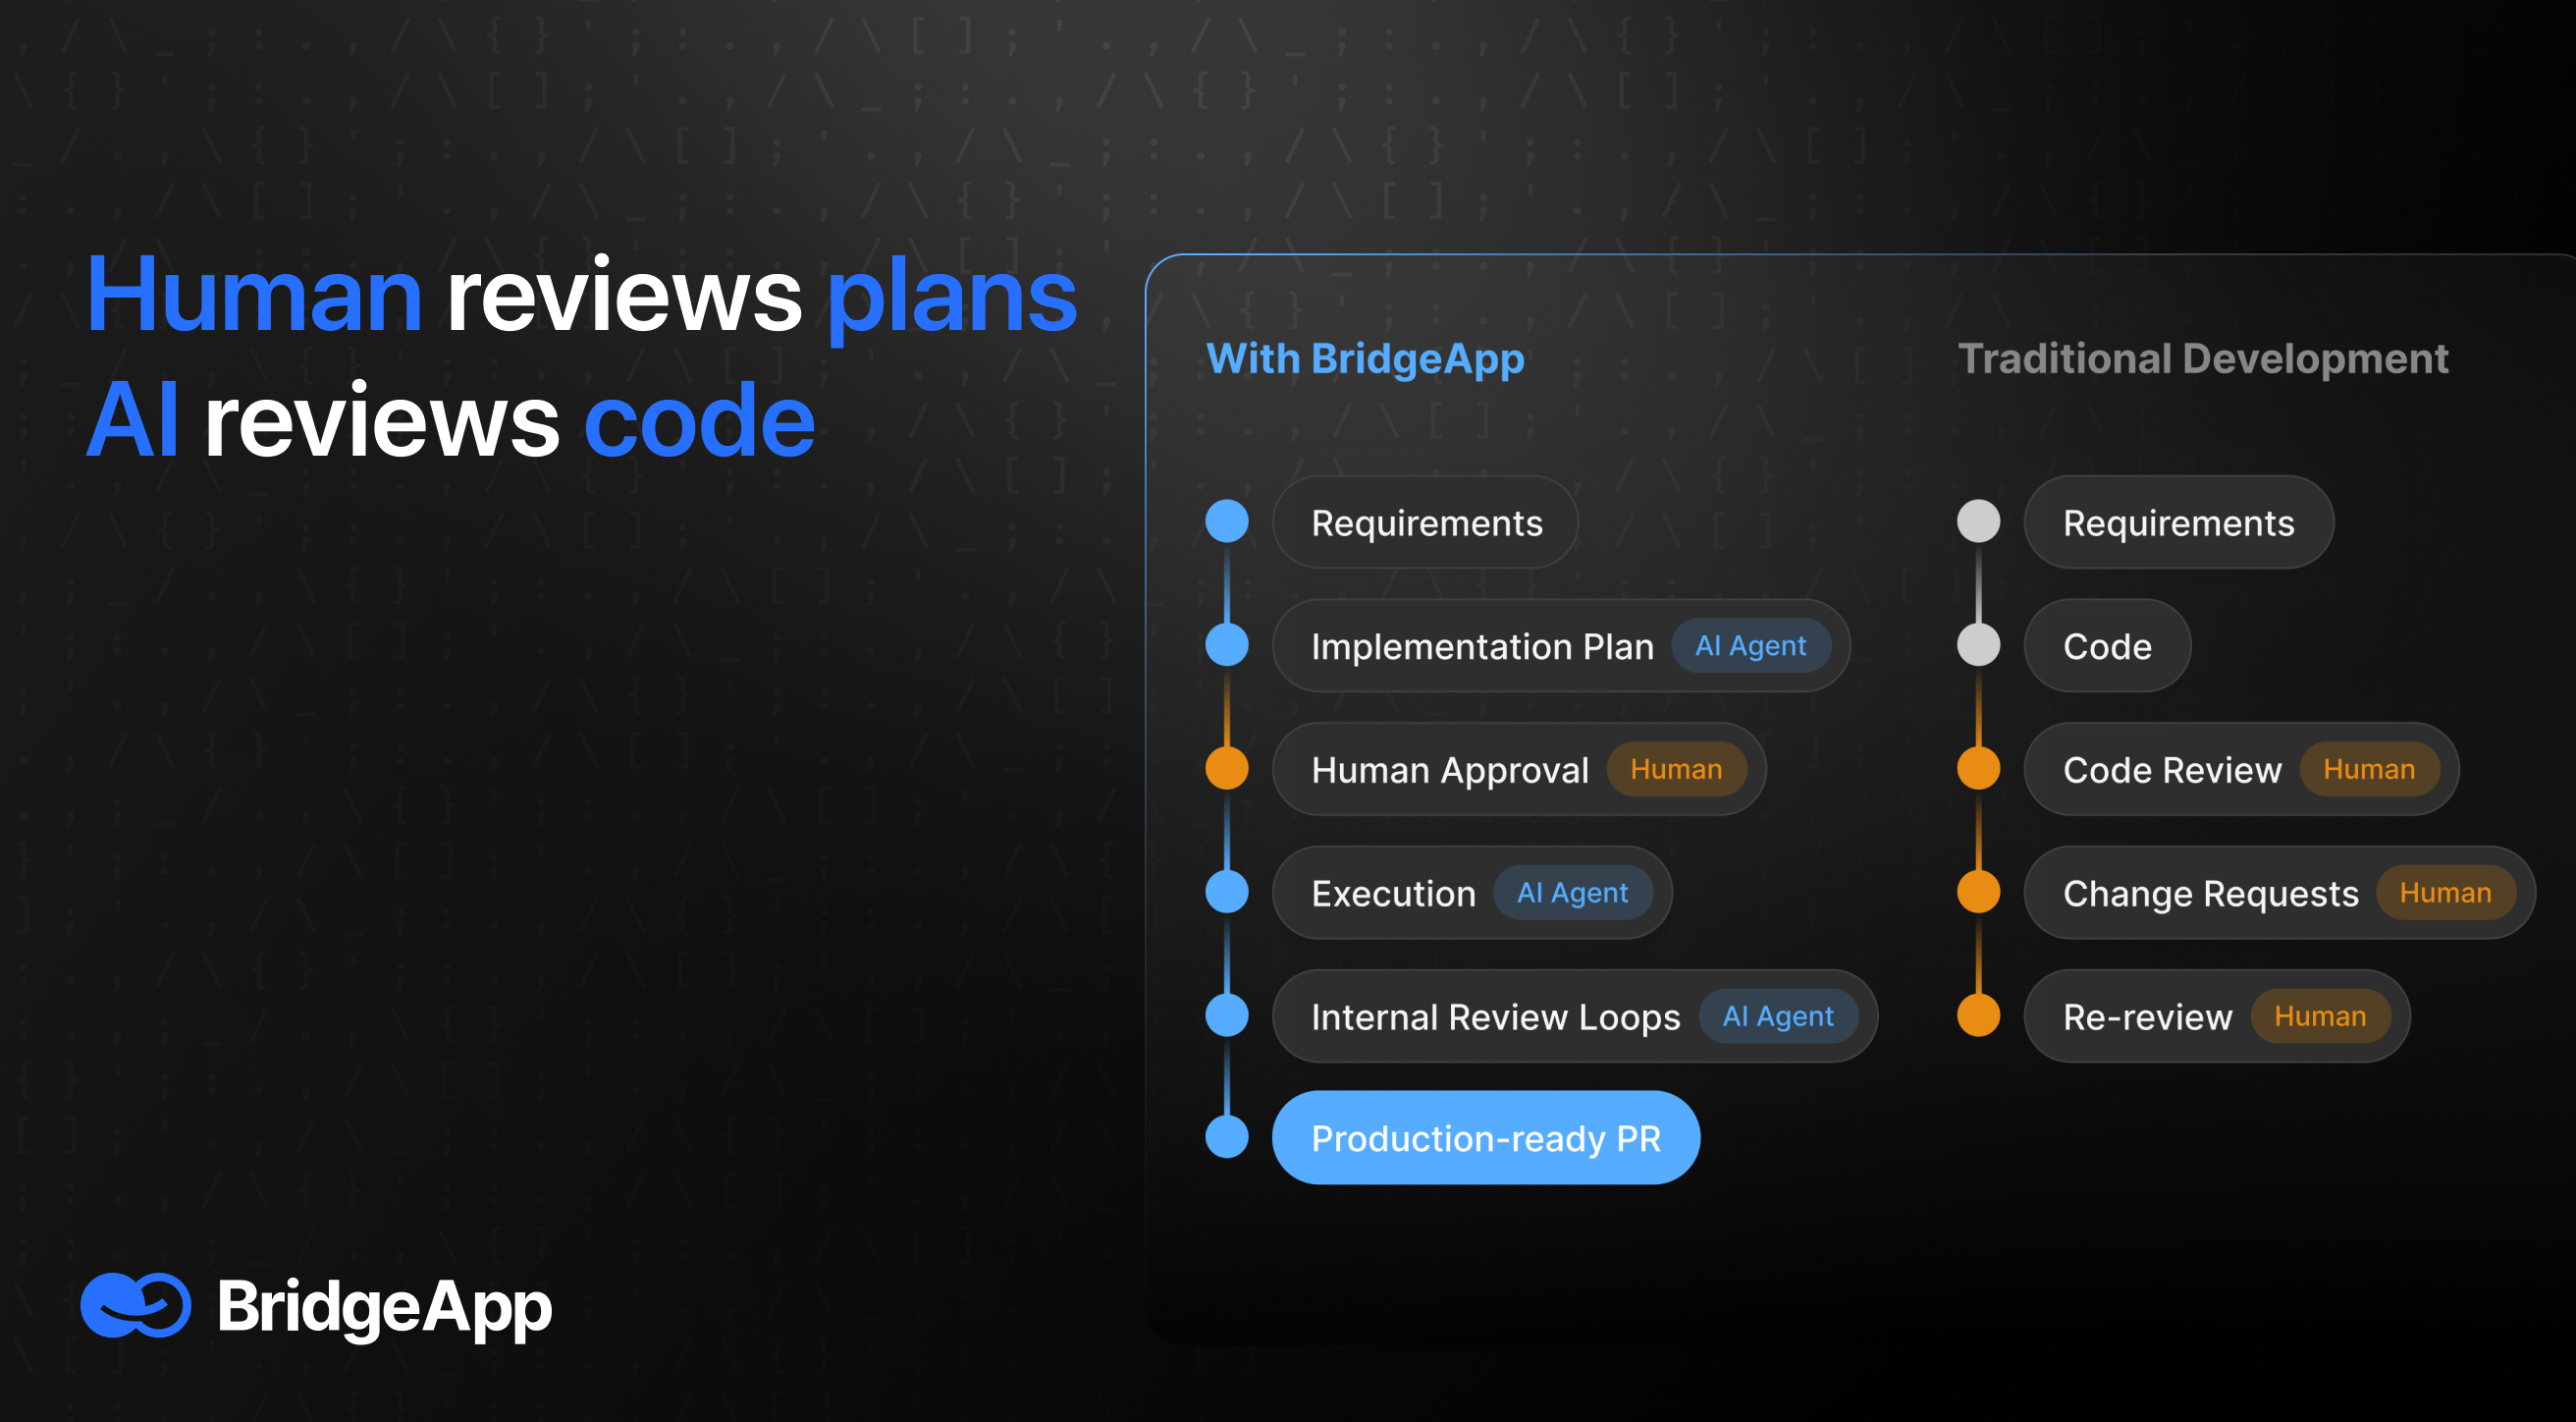
Magic Coder de BridgeApp puede actuar como un compañero de equipo autónomo dentro del SDLC. Toma tickets de herramientas de planificación, genera planes de implementación, escribe código y pruebas, y abre solicitudes de extracción mientras respeta los estándares de codificación segura. La tubería se detiene en "Esperando fusión" por diseño: los humanos revisan el plan, el sistema revisa la implementación. Los agentes nunca avanzan una tarea a Hecho sin la aprobación humana.
Magic Coder utiliza la inteligencia de la base de código para comprender la estructura y las dependencias del repositorio, reduciendo el riesgo de que los cambios aterricen en módulos incorrectos. Para el cumplimiento, esto importa: las modificaciones rastreables y de bajo riesgo son más fáciles de auditar que las diferencias dispersas y sin contexto.
La orquestación, los flujos de trabajo multiagente y los registros de ejecución amigables para auditorías de BridgeApp brindan a las organizaciones un rastro único y consultable de quién (humano o agente) hizo qué, cuándo y por qué a través de las fases de planificación, codificación y pruebas. Esto apoya el cumplimiento del SDLC al facilitar la demostración de que los cambios de código siguieron flujos de trabajo definidos, mostrar que se realizaron revisiones y pruebas, y correlacionar incidentes o vulnerabilidades con cambios y decisiones específicos.
Este tipo de automatización asistida por IA complementa la supervisión humana. No reemplaza la gobernanza del cumplimiento; produce la evidencia estructurada que la gobernanza requiere.
Conclusión: El cumplimiento del SDLC como resultado natural de una buena ingeniería
El cumplimiento del SDLC no está separado del trabajo de ingeniería diario. Es la expresión documentada y auditable de prácticas de desarrollo de software seguras, calidad de código y operaciones disciplinadas.
Límites claros de responsabilidad entre los equipos de desarrollo y de plataforma/operaciones, estándares de codificación segura aplicados, comprobaciones automatizadas de CI/CD y monitoreo continuo hacen que lograr el cumplimiento sea tanto factible como sostenible. Los equipos de desarrollo empoderados con las herramientas y prácticas adecuadas, incluidos asistentes de IA como Magic Coder de BridgeApp, pueden entregar software seguro que sea rápido de entregar, construido sobre una base segura y listo para el escrutinio de cualquier regulador o cliente.
Trate cada nuevo proyecto o característica como una oportunidad para integrar la seguridad y fortalecer su postura de cumplimiento, no solo para marcar casillas para la próxima auditoría.
Preguntas Frecuentes: Cumplimiento del SDLC y Desarrollo Seguro
¿Cómo pueden los pequeños equipos de desarrollo empezar con el cumplimiento del SDLC sin un oficial de cumplimiento a tiempo completo?
Elija un marco ampliamente adoptado, como NIST SSDF u OWASP SAMM, y mapee sus prácticas existentes a él usando una lista de verificación simple. Concéntrese primero en la codificación segura, la revisión de código y las pruebas de CI, porque estas brindan valor tanto de seguridad como de cumplimiento al mismo tiempo.
Adopte herramientas ligeras que se integren directamente en los flujos de trabajo existentes: SAST y SCA en CI, revisiones obligatorias de solicitudes de extracción y escaneo básico de secretos. Estas no requieren que los desarrolladores cambien de contexto a sistemas de cumplimiento separados.
Programe una "mini-auditoría" trimestral en la que el equipo repase una característica reciente desde el requisito hasta la implementación, verificando si la evidencia (tickets, revisiones, registros de la tubería) está completa. Mejore las brechas de forma iterativa en lugar de intentar lograr el cumplimiento en un solo sprint.
¿Qué tipo de evidencia suelen pedir los auditores para verificar el cumplimiento del SDLC?
Los tipos de evidencia comunes incluyen: documentos de requisitos y diseño con aprobaciones, registros de revisión de código de plataformas Git, registros de tuberías de CI/CD que muestren ejecuciones exitosas de pruebas y escaneos, informes de gestión de vulnerabilidades y análisis post-mortem de incidentes.
Los auditores rara vez leen el código en sí. Quieren ver que existe un proceso consistente y que se siguió. Cada cambio de producción debe tener un ticket, una solicitud de extracción, revisiones y una ejecución de la tubería adjunta. Centralizar esta evidencia, o al menos mantener enlaces claros entre las herramientas (rastreador de problemas a repositorio, repositorio a CI, CI a registros de despliegue), evita la reconstrucción manual de última hora antes de las auditorías de cumplimiento.
¿Cómo afecta el código generado por IA a las obligaciones de cumplimiento del SDLC?
Los reguladores y auditores generalmente no distinguen entre código escrito por humanos y código generado por IA. La organización sigue siendo totalmente responsable de la seguridad, la corrección y la trazabilidad, independientemente del origen.
Trate el código generado por IA como una entrada no confiable. Aplique los mismos estándares de codificación segura, revisiones y pruebas. Considere marcar los cambios generados por IA en los mensajes de confirmación o metadatos para mayor transparencia. Herramientas como Magic Coder de BridgeApp pueden ayudar en el aspecto de cumplimiento generando automáticamente pruebas, refactorizando patrones inseguros y resumiendo los cambios de código para hacer las revisiones más efectivas mientras se mantiene un registro de auditoría completo.
¿Todos los proyectos necesitan el mismo nivel de rigor de cumplimiento del SDLC?
La mayoría de los marcos (NIST SSDF, OWASP SAMM, estándares ISO) asumen un enfoque basado en el riesgo. Los sistemas que manejan datos de pago o información de salud requieren controles más estrictos y evidencia más detallada que los paneles internos.
Clasifique las aplicaciones por sensibilidad de datos e impacto comercial, luego adapte la profundidad del control. Todas las aplicaciones deben tener revisión de código y SAST como mínimo. Las aplicaciones de alto riesgo agregan modelos de amenazas formales, pruebas de penetración trimestrales y controles de acceso más estrictos. Incluso las herramientas internas de bajo riesgo deben cumplir con una línea base de codificación segura y pruebas de CI para mantener una disciplina de ingeniería consistente y proteger los datos en toda la organización.
¿Con qué frecuencia deben revisarse o actualizarse los controles y políticas de cumplimiento del SDLC?
Revise las políticas y controles al menos anualmente, con revisiones adicionales desencadenadas por nuevas regulaciones (por ejemplo, las obligaciones de notificación de vulnerabilidades de CRA que comienzan en septiembre de 2026), incidentes de alto impacto o cambios importantes en la arquitectura, como la migración a Kubernetes o sin servidor.
Las revisiones deben evaluar tanto la eficacia (¿siguen pasando por alto las vulnerabilidades de seguridad?) como la practicidad (¿los controles causan una fricción excesiva para los equipos de desarrollo?). Documente cada revisión como un registro formal, incluyendo fechas, participantes, decisiones y justificaciones. Este registro muestra a los auditores que el programa de cumplimiento del SDLC evoluciona con la pila tecnológica y el panorama de riesgos de la organización.