BlogGuides pratiques
Conformité SDLC : Comment les équipes de développement construisent des logiciels sécurisés et conformes
Équipe BridgeApp
15 min de lecture
Points clés à retenir
- La conformité SDLC signifie prouver, au moment de l'audit, que chaque phase du cycle de vie du développement logiciel (des exigences à la maintenance) suit des contrôles définis, documentés et applicables en matière de sécurité, de qualité et de protection des données.
- Une haute qualité de code, des standards de codage sécurisé et des vérifications CI/CD automatisées sont des catalyseurs essentiels de la conformité, et non des pratiques d'ingénierie optionnelles.
- Les équipes de développement sont responsables de « ce qui est construit » (code, tests, documentation) tandis que l'entreprise est responsable de « la fondation sur laquelle il s'exécute » (cloud, identité, réseaux, politiques). Les deux parties doivent s'aligner pour que la conformité SDLC tienne sous l'examen.
- Les frameworks comme NIST SSDF, OWASP SAMM, OWASP ASVS et SLSA façonnent la manière dont les organisations opérationnalisent les contrôles sécurisés du SDLC et de la chaîne d'approvisionnement entre 2024 et 2026.
- Des plateformes comme Magic Coder de BridgeApp peuvent automatiser les tâches de développement sécurisé (révisions, tests, collecte de preuves) afin que la conformité devienne un sous-produit du cycle de vie de développement normal.
Introduction : Ce que signifie réellement la « conformité SDLC » aujourd'hui
La conformité SDLC est la capacité de démontrer, avec des preuves vérifiables, que le logiciel est planifié, conçu, construit, testé et exploité conformément aux politiques internes et aux réglementations externes. Des réglementations comme le RGPD (en vigueur depuis 2018), l'ordonnance exécutive américaine 14028 (publiée en 2021) et la directive NIS2 de l'UE (entrant pleinement en vigueur en 2024/2025) imposent toutes des exigences qui remontent directement à la manière dont le logiciel est développé.
Il existe une différence significative entre « être sécurisé » et « être conforme ». Une équipe peut effectuer des tests de sécurité approfondis et échouer néanmoins à un audit si elle ne peut pas produire de preuves que les contrôles ont été exécutés de manière cohérente à chaque changement, chaque version et dans chaque environnement. Les auditeurs se soucient des contrôles reproductibles, de la traçabilité des exigences au code déployé et des preuves documentées tout au long du cycle de vie du développement.
Entre 2024 et 2026, les régulateurs et les clients s'attendent de plus en plus à une visibilité sur les pipelines CI/CD, la chaîne d'approvisionnement logicielle et la surveillance en temps réel. Les tests de pénétration ponctuels ne satisfont plus l'attente. Des preuves continues de contrôles opérationnels le font.
La conformité SDLC est une préoccupation transversale. Les équipes de développement, les équipes de sécurité et les opérations jouent toutes des rôles définis. Les sections suivantes décrivent ce que chaque groupe possède, quels frameworks s'appliquent et comment construire un SDLC sécurisé qui produit des preuves de conformité comme un résultat naturel du processus de développement.
Conformité SDLC vs. Sécurité SDLC vs. Conformité logicielle générique
La sécurité SDLC signifie l'intégration des pratiques de sécurité dans toutes les phases du cycle de vie du développement logiciel : modélisation des menaces lors de la conception, codage sécurisé pendant l'implémentation, tests de sécurité des applications avant la publication et surveillance en temps réel après le déploiement. Elle vise à prévenir les vulnérabilités de sécurité de manière proactive.
La conformité SDLC va plus loin. Elle exige une conformité vérifiable aux politiques, normes et exigences réglementaires. La question passe de « avons-nous fait ce qui était sécurisé ? » à « pouvons-nous prouver que nous avons fait ce qui était sécurisé, à chaque fois, de manière à satisfaire un auditeur externe ? »
Les cadres de conformité informatique génériques comme SOC 2 ou ISO/IEC 27001:2022 couvrent la sécurité organisationnelle de manière large mais ne prescrivent pas comment le processus de développement lui-même doit être contrôlé. Les cadres spécifiques au cycle de vie du logiciel le font :
- Le NIST Secure Software Development Framework (SSDF v1.1, publié le 3 février 2022) définit quatre groupes de pratiques : Préparer l'organisation, Protéger le logiciel, Produire un logiciel bien sécurisé et Répondre aux vulnérabilités.
- OWASP SAMM 2.0 évalue la maturité en matière de gouvernance, de conception, de mise en œuvre, de vérification et d'opérations.
- OWASP ASVS 4.0.3 fournit 286 exigences de vérification technique à trois niveaux de rigueur.
Un exemple concret : une entreprise peut détenir un certificat ISO 27001 mais manquer de preuves que les processus de révision de code, les tests de sécurité statiques des applications et l'analyse des dépendances s'exécutent sur chaque demande de tirage. Le certificat couvre le système de gestion. La conformité SDLC couvre ce qui se passe à l'intérieur du pipeline.
Les auditeurs considèrent désormais les tests automatisés, les normes de codage appliquées et les activités de sécurité documentées comme des preuves clés que les contrôles fonctionnent efficacement, et non pas seulement qu'ils existent sur papier.
Le modèle de responsabilité SDLC : Développeurs vs. Entreprise
Un modèle fonctionnel divise la propriété de la conformité SDLC en deux domaines.
Domaine 1 : Ce qui est construit. Les équipes de développement sont propriétaires du code de l'application, des tests, des configurations et de la documentation. Leurs responsabilités incluent :
- Appliquer des pratiques de codage sécurisé et des normes de codage (requêtes paramétrées, validation des entrées, encodage des sorties)
- Gérer correctement les données sensibles (chiffrement, masquage, limites de rétention)
- Implémenter la logique d'autorisation, les flux d'authentification et la journalisation d'audit
- Gérer le code tiers et les dépendances (épinglage de version, examen des licences, correction des vulnérabilités)
Domaine 2 : La fondation sur laquelle il s'exécute. L'entreprise, les opérations et les équipes de plateforme sont propriétaires de l'infrastructure cloud, des systèmes d'identité, des réseaux et des pipelines CI/CD. Leurs responsabilités incluent :
- Appliquer les contrôles d'accès aux dépôts, aux environnements et aux secrets
- Renforcer les plateformes CI/CD et les environnements de build
- Gérer la sauvegarde, la reprise après sinistre et la rétention des journaux pour se conformer aux réglementations comme PCI DSS v4.0 ou SOX
- Fournir un environnement sécurisé pour que les développeurs puissent travailler
Les efforts de conformité SDLC échouent lorsque cette répartition est floue. Un mode d'échec courant : les développeurs supposent que les opérations géreront le chiffrement au repos, tandis que les opérations supposent que le chiffrement est implémenté au niveau de l'application. Aucune des parties ne l'implémente. L'auditeur trouve la lacune.
La solution consiste à documenter explicitement les limites de propriété. Pensez à deux couches superposées, la « couche de code » au-dessus de la « couche de plateforme », avec des contrôles partagés comme la journalisation et la surveillance situés à l'interface. Les deux parties doivent s'entendre sur qui configure quoi.
Facteurs réglementaires et cadres de la conformité SDLC
Plusieurs réglementations exigent désormais explicitement ou implicitement des contrôles sur le cycle de vie du développement logiciel (SDLC) :
- PCI DSS v4.0 : L'exigence 6.2 stipule que les logiciels personnalisés suivent des procédures de développement sécurisées et documentées à toutes les phases du SDLC. Les exigences futures sont devenues obligatoires le 31 mars 2025.
- Directive NIS2 de l'UE : Le guide technique de mise en œuvre d'ENISA d'octobre 2024 spécifie les contrôles d'accès, la gestion des vulnérabilités et les contrôles de développement sécurisé.
- Règlement sur la cyber-résilience de l'UE (CRA) : Entré en vigueur le 10 décembre 2024. Les obligations de signalement des vulnérabilités commencent le 11 septembre 2026 ; la conformité totale est requise d'ici le 11 décembre 2027. Il impose les SBOM, la conception sécurisée par défaut et la divulgation coordonnée des vulnérabilités.
- Ordre exécutif 14028 des États-Unis et affaire FAR 2023-002 : Exigera que les producteurs de logiciels vendant à des agences fédérales attestent de pratiques de développement logiciel sécurisées à l'aide de formulaires standardisés.
Principaux frameworks SDLC sécurisés qui correspondent directement aux activités du cycle de vie de développement :
- Les tâches PW du NIST SSDF couvrent les décisions de codage et de conception sécurisées ; les tâches PS couvrent la provenance de la build et la protection des artefacts.
- OWASP ASVS Les niveaux 1 à 3 offrent une profondeur de vérification croissante ; le niveau 2 est typique pour les applications traitant des données sensibles.
- SLSA v1.0 Les niveaux L1 à L3 de la piste de build abordent la provenance, les artefacts signés et les plateformes de build renforcées.
Les organisations adaptent et profilent généralement ces frameworks plutôt que de les adopter intégralement. Les auditeurs s'attendent à des décisions de portée documentées expliquant pourquoi certains contrôles ont été sélectionnés ou exclus en fonction de l'évaluation des risques.
Conformité à travers les phases classiques du SDLC
Les phases classiques du cycle de vie du développement logiciel (exigences, conception, implémentation, tests, déploiement, maintenance) nécessitent chacune des contrôles de conformité explicites et auditables. Le fait de ne pas collecter de preuves tôt, comme l'absence de dossiers d'approbation pendant la phase de conception, entraîne une documentation rétroactive douloureuse au moment de l'audit.
Les normes de codage sécurisé et les politiques de révision de code ont une double fonction : ce sont à la fois des bonnes pratiques d'ingénierie et des contrôles de conformité. Les sections ci-dessous couvrent ce que chaque phase exige.
Exigences et Planification : Intégrer la Conformité dans le Backlog
Les exigences et la planification sont les étapes où les obligations de conformité sont traduites en travail actionable. Les règles de résidence des données, les politiques de rétention, les mandats de chiffrement et les besoins d'auditabilité doivent apparaître comme des exigences non fonctionnelles aux côtés des histoires de fonctionnalités.
- Étiquetez les épopées et les histoires avec les facteurs réglementaires qu'elles adressent (par exemple, Article 32 du RGPD, Exigence 3.4 de PCI DSS, Règle de sécurité HIPAA)
- Définissez des critères d'acceptation concrets comme « tous les champs IPI chiffrés au repos en utilisant AES-256-GCM »
- Capturez les hypothèses de conformité tôt : où les données sont stockées, quels sous-traitants sont impliqués, quels flux d'authentification sont requis
- Stockez les modèles de menaces et les diagrammes de flux de données dans des documents versionnés liés aux tickets
La planification budgétaire et des ressources doit tenir compte des outils de sécurité, de la formation au codage sécurisé et du temps dédié à la remédiation. Ignorer cela à l'étape de la planification reporte les coûts et les risques en aval.
Conception & Architecture : Sécurité par la conception, Audit par la conception
La modélisation des menaces et les diagrammes de flux de données au moment de la conception capturent les décisions sur lesquelles les auditeurs poseront des questions plus tard : où le chiffrement s'applique, quels fournisseurs d'identité sont utilisés, où les limites de journalisation existent et comment les stratégies de rétention des données sont appliquées.
Les enregistrements de décisions d'architecture (ADR) doivent documenter les considérations de sécurité avec des horodatages et des approbateurs. Exemples : « tous les appels inter-services authentifiés via mTLS », « données utilisateur dans l'UE traitées dans un cluster verrouillé par région », « les jetons de session expirent après 15 minutes d'inactivité ».
Ces artefacts de conception doivent être mappés à un framework de sécurité reconnu. Si l'équipe sélectionne OWASP ASVS Niveau 2 comme base de référence, chaque ADR peut référencer l'exigence ASVS spécifique qu'il satisfait. Cela accélère les audits et prouve que l'architecture du système a été conçue selon un standard défini, et non improvisée.
Les équipes de conformité examinent de plus en plus les preuves de conception pour les fonctionnalités traitant des données de paiement, des informations de santé ou des composants sensibles à la sécurité. Un ADR manquant pour un flux de paiement est une constatation d'audit courante.
Implémentation : Les normes de codage sécurisé comme contrôles de conformité
Les normes de codage sécurisé sont à la fois des artefacts d'ingénierie et de conformité. Lorsqu'elles abordent explicitement les vulnérabilités courantes de l'OWASP Top 10 (édition 2021), y compris le contrôle d'accès défaillant, le script inter-sites et l'injection, elles servent de preuve directe que la sécurité est traitée comme une préoccupation de développement de première classe.
Règles concrètes de codage sécurisé recherchées par les auditeurs :
- Requêtes paramétrées obligatoires pour prévenir l'injection SQL
- Validation d'entrée canonique aux limites de confiance
- Encodage de sortie pour toutes les vues web
- Bibliothèques centralisées d'authentification et d'autorisation
- Zéro secret codé en dur dans le code source
- Privilèges minimums par défaut pour tous les comptes de service
Les organisations appliquent ces règles via des hooks de pré-commit, des linters, des outils d'analyse statique automatisés dans l'intégration continue (CI) et des listes de contrôle obligatoires de révision de code. Les journaux de ces outils, ainsi que les enregistrements de révision de code dans GitHub, GitLab ou Bitbucket, constituent l'ensemble des preuves brutes pour les audits de conformité.
Les développeurs peuvent également utiliser des assistants de codage IA comme Magic Coder de BridgeApp pour générer du code sécurisé aligné sur les politiques internes et pour signaler les violations avant que le code n'atteigne la révision, réduisant ainsi la charge de travail manuelle tout en préservant la qualité du code.
Tests et CI/CD : Automatiser la sécurité SDLC et la collecte de preuves
Les pipelines CI/CD sont désormais le principal point d'application des contrôles de sécurité et de la journalisation d'audit tout au long du cycle de vie du développement. Chaque fusion, construction et déploiement doit produire des preuves interrogeables.
Vérifications automatisées typiques dans un pipeline conforme :
- Tests unitaires et d'intégration vérifiant l'exactitude fonctionnelle et la couverture des tests
- Tests de sécurité statiques des applications et analyse de la composition logicielle pour les vulnérabilités et les risques de licence
- Tests de sécurité dynamiques des applications ou tests de sécurité interactifs des applications dans des environnements de staging
- Analyse des secrets pour prévenir les fuites d'informations d'identification
- Vérifications de la politique sous forme de code sur les définitions d'infrastructure (Terraform, Kubernetes YAML)
- Analyse statique du code pour les violations des normes de codage
Pour la conformité, il ne suffit pas d'exécuter des outils. Les équipes doivent stocker les rapports d'analyse, les métadonnées d'exécution des pipelines et les enregistrements d'approbation de manière centralisée pendant la période de rétention requise. Les exportations structurées et interrogeables (SARIF, CycloneDX, attestations in-toto) mappées aux ID de contrôle sont la norme attendue par les auditeurs.
Un pipeline CI/CD conforme doit bloquer les fusions en cas de découvertes de haute gravité ou de violations de conformité. Les exceptions documentées et acceptées par le risque, traitées via des tickets de gestion du changement, sont la seule dérogation acceptable.
Magic Coder de BridgeApp peut s'intégrer à ces pipelines en générant automatiquement des tests, en corrigeant les vérifications échouées et en documentant les modifications, améliorant ainsi la sécurité logicielle et la traçabilité recherchée par les auditeurs.
Déploiement, exécution et maintenance : Prouver la conformité continue
Après le déploiement, la conformité SDLC se concentre sur le maintien de configurations sécurisées, l'application du principe du moindre privilège sur les ressources cloud, la surveillance des journaux et la correction du code et des dépendances dans les délais de SLA définis.
Les contrôles d'exécution ayant une pertinence directe pour la conformité comprennent les règles de pare-feu d'application web, la journalisation centralisée vers des SIEM (Splunk, Datadog) et les programmes de gestion des vulnérabilités qui suivent les CVE. Lorsque Log4Shell (CVE-2021-44228) a été divulgué en décembre 2021, les organisations avec une conformité SDLC mature pouvaient montrer aux auditeurs une trace claire : horodatage de détection, décision de triage, commit de correctif, enregistrement de redéploiement et résultats d'analyse mis à jour. Les organisations sans cette trace ont passé des semaines à reconstituer les preuves après coup.
Preuves de maintenance inspectées par les auditeurs : tickets de changement, enregistrements de déploiement avec chaînes d'approbation, chronologies de correctifs et post-mortems d'incidents. La rapidité avec laquelle les équipes corrigent les vulnérabilités critiques après leur divulgation est en soi une métrique de conformité.
Les boucles de rétroaction sont importantes. Un plan de réponse aux incidents qui met à jour les documents de conception, les normes de codage et les tests automatisés après un événement de sécurité démontre une amélioration continue. Cette boucle, documentée, est ce qui sépare un programme de conformité d'une liste de contrôle.
Lacunes et pièges courants en matière de conformité SDLC
Lacunes récurrentes qui apparaissent lors des audits réels :
- Chaînes d'outils fragmentées : les outils s'exécutent sur plusieurs dépôts mais les journaux atterrissent dans différents systèmes sans visibilité centrale, sans politique de rétention et sans moyen de les interroger tous.
- Exceptions non documentées : un changement à haut risque déployé sans approbation de conception parce que « c'était urgent », sans ticket d'acceptation des risques créé.
- Traçabilité incomplète : aucun lien entre le modèle de menace et le code qui implémente ses atténuations, ou entre une exigence et le test qui la valide.
- Preuves jetées : les analyses SAST/DAST s'exécutent en CI mais les résultats sont supprimés après 7 jours ; la fenêtre d'audit exige 90 jours ou 12 mois d'enregistrements.
- Code généré par l'IA introduisant des vulnérabilités : les équipes adoptant GitHub Copilot ou des outils similaires sans appliquer les mêmes normes de révision et de test au code écrit par l'IA. Traiter la sortie de l'IA comme une entrée fiable est un chemin direct vers l'introduction de vulnérabilités qui contournent les barrières de sensibilisation à la sécurité normales.
- Enregistrements de révision de code manquants : les développeurs « savent qu'ils révisent le code » mais les systèmes de contrôle de version n'appliquent pas ou n'enregistrent pas les approbations des réviseurs.
Atténuations : uniformiser les modèles de dépôt avec des règles de protection de branche appliquées, rendre obligatoires les vérifications de statut CI pour tous les dépôts, centraliser les résultats d'analyse dans un seul système de rapport lié aux tickets, et étiqueter le code généré par l'IA dans les métadonnées de commit.
Outillage, automatisation et rôle de l'IA dans l'atteinte de la conformité SDLC
La conformité SDLC moderne repose sur un ensemble d'outils en couches : systèmes de contrôle de version (Git), plateformes CI/CD, outils SAST/SCA, scanners de secrets, scanners IaC et traqueurs de problèmes (Jira, Linear) qui conservent les pistes d'audit. La collecte manuelle de preuves via des feuilles de calcul et des captures d'écran ne se met pas à l'échelle au-delà de quelques développeurs.
L'automatisation est ce qui rend la préparation à la conformité durable. Lorsque chaque demande de tirage déclenche des analyses, chaque fusion produit un artefact signé et chaque déploiement enregistre sa chaîne d'approbateurs, les preuves s'accumulent comme un sous-produit du processus de développement plutôt qu'un projet distinct.
Magic Coder de BridgeApp est un exemple d'assistant de codage alimenté par l'IA et de moteur multi-agents qui peut générer du code et des tests sécurisés alignés sur les normes de codage de l'organisation, refactoriser automatiquement les chemins de code risqués signalés par les scanners, aider à corréler les vulnérabilités entre les dépôts à l'aide de l'intelligence de la base de code, et préparer des résumés structurés des changements et des risques pour les revues de conformité.
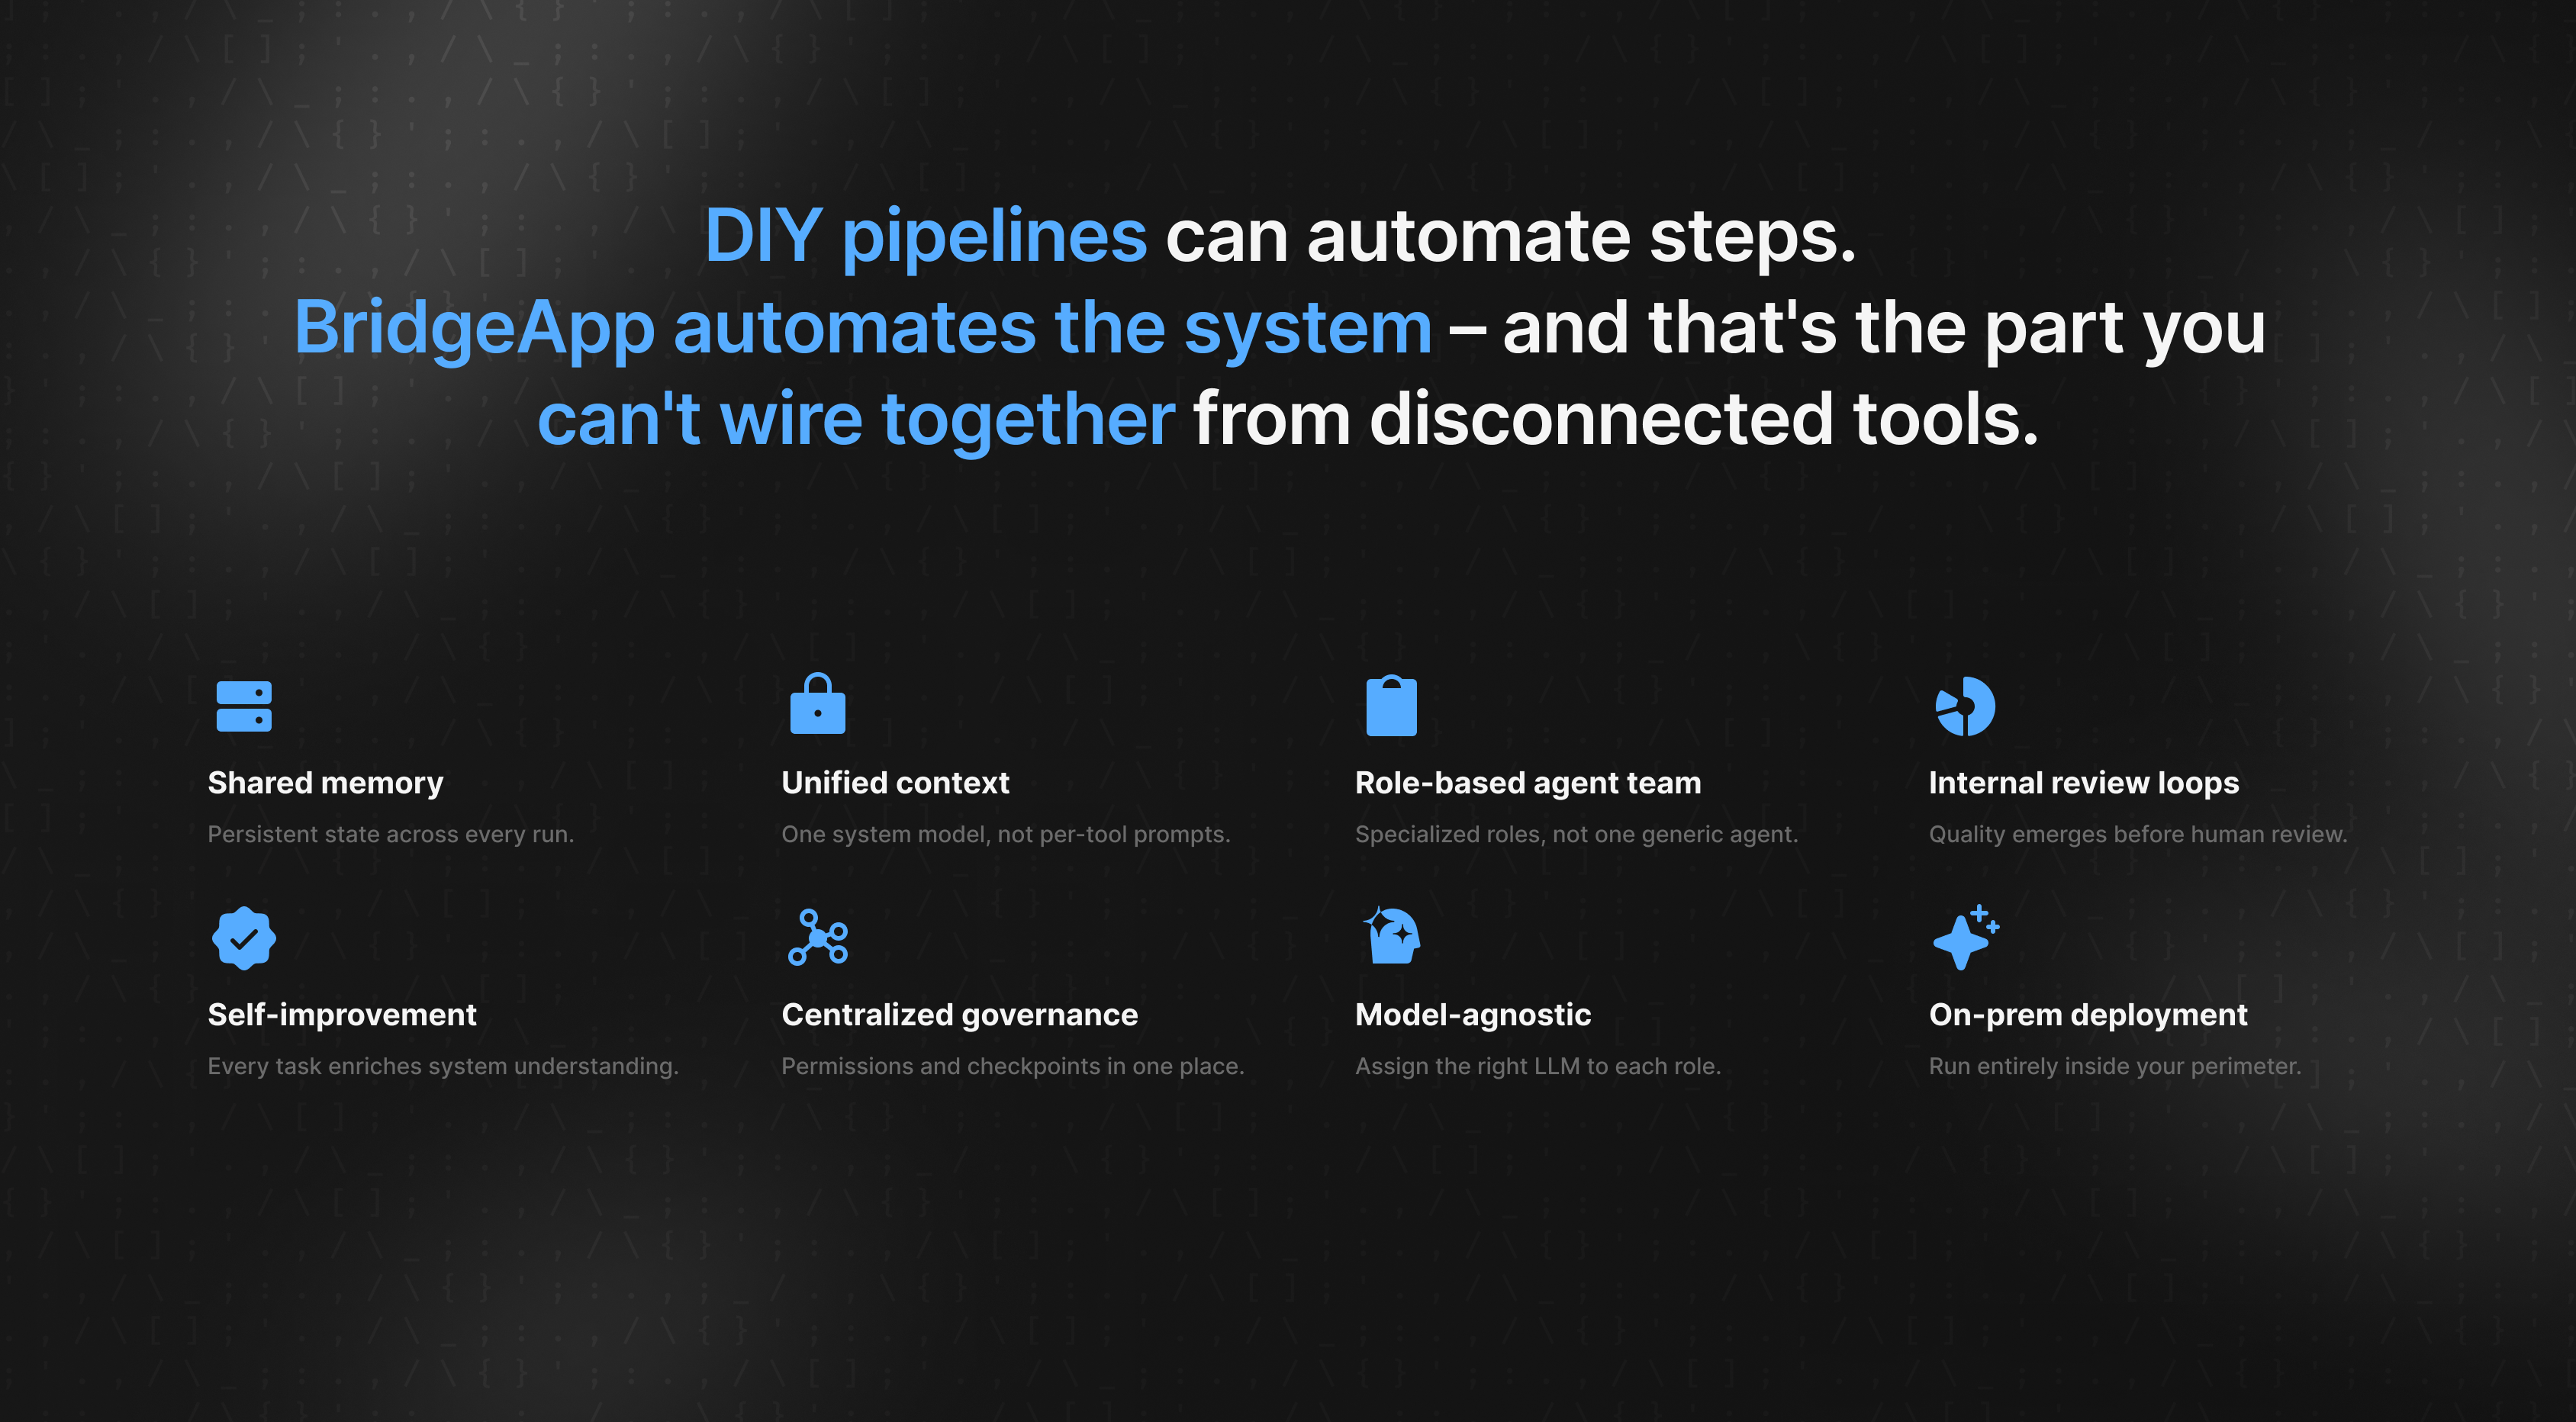
Le contexte de plateforme plus large de BridgeApp (projets, documents et agents) relie les exigences, les tâches d'implémentation et les résultats CI/CD, réduisant le changement de contexte pour les équipes de développement tout en préservant la traçabilité. Une exigence documentée dans le tableau de projet de BridgeApp se lie à la tâche, au plan d'implémentation, à la PR et au résultat du pipeline, offrant aux professionnels de la sécurité et aux auditeurs un chemin unique à suivre.
Mesurer la conformité SDLC : Métriques et amélioration continue
Combinez les métriques d'ingénierie classiques avec des indicateurs spécifiques à la conformité :
| Catégorie de métrique | Exemples de métriques |
|---|---|
| Livraison | DORA : fréquence de déploiement, délai, MTTR, taux d'échec des changements |
| Sécurité | Temps moyen pour corriger les vulnérabilités critiques, pourcentage de dépôts avec des portes CI forcées |
| Preuves de conformité | Pourcentage de PR avec les réviseurs requis, nombre de trouvailles SAST de haute gravité levées sans acceptation de risque documentée |
| Couverture | Couverture des tests sur les modules critiques pour la sécurité, pourcentage d'applications avec des modèles de menaces actuels |
Les bons programmes de conformité SDLC traitent les constatations comme des signaux d'amélioration des processus, et non comme des cases à cocher d'audit. Les bogues d'authentification récurrents, par exemple, devraient déclencher une refonte de la bibliothèque d'authentification et une formation supplémentaire, et non pas seulement un correctif.
Construisez des tableaux de bord qui cartographient la posture de sécurité et l'état de conformité aux services ou produits commerciaux. Un tableau de bord avec des indicateurs vert/jaune/rouge pour « respect du codage sécurisé », « couverture du pipeline » et « qualité des preuves » offre une vue partagée aux parties prenantes techniques et non techniques.
Feuille de route pratique pour la maturité de la conformité SDLC
Une séquence pragmatique pour atteindre la maturité de la conformité :
- Évaluation de base : inventoriez les contrôles SDLC et les preuves actuels. Qu'est-ce qui existe ? Qu'est-ce qui est documenté ? Qu'est-ce qui fonctionne automatiquement ?
- Analyse des lacunes : comparez avec un ou deux frameworks choisis (par exemple, NIST SSDF + OWASP SAMM). Identifiez les lacunes qui comportent le risque ou l'exposition réglementaire les plus élevés.
- Projet pilote : mettez en œuvre des améliorations avec une équipe produit à fort impact. Appliquez des règles de protection des branches, exigez une révision du code pour toutes les fusions, introduisez l'analyse de composition logicielle (SCA) dans l'intégration continue (CI), centralisez les rapports d'analyse. Une amélioration mesurable en un ou deux sprints est réaliste.
- Déploiement à grande échelle : déployez des modèles de référentiel standardisés, des configurations de pipeline et des rapports à toutes les équipes.
À mesure que les organisations mûrissent, elles peuvent ajouter des pratiques avancées : politique en tant que code dans CI/CD, génération de SBOM pour tous les artefacts et provenance de build alignée sur SLSA avec des attestations signées.
La formation n'est pas optionnelle. Des ateliers de codage sécurisé courts et ciblés pour les développeurs et des sessions « comment lire les preuves du pipeline » pour les équipes de conformité et d'audit comblent plus rapidement le fossé des connaissances que la documentation seule. Revisitez la feuille de route tous les 6 à 12 mois pour vous adapter aux nouvelles réglementations, aux changements d'architecture (serverless, edge) et aux menaces évolutives.
Comment Magic Coder de BridgeApp aide à opérationnaliser la conformité SDLC
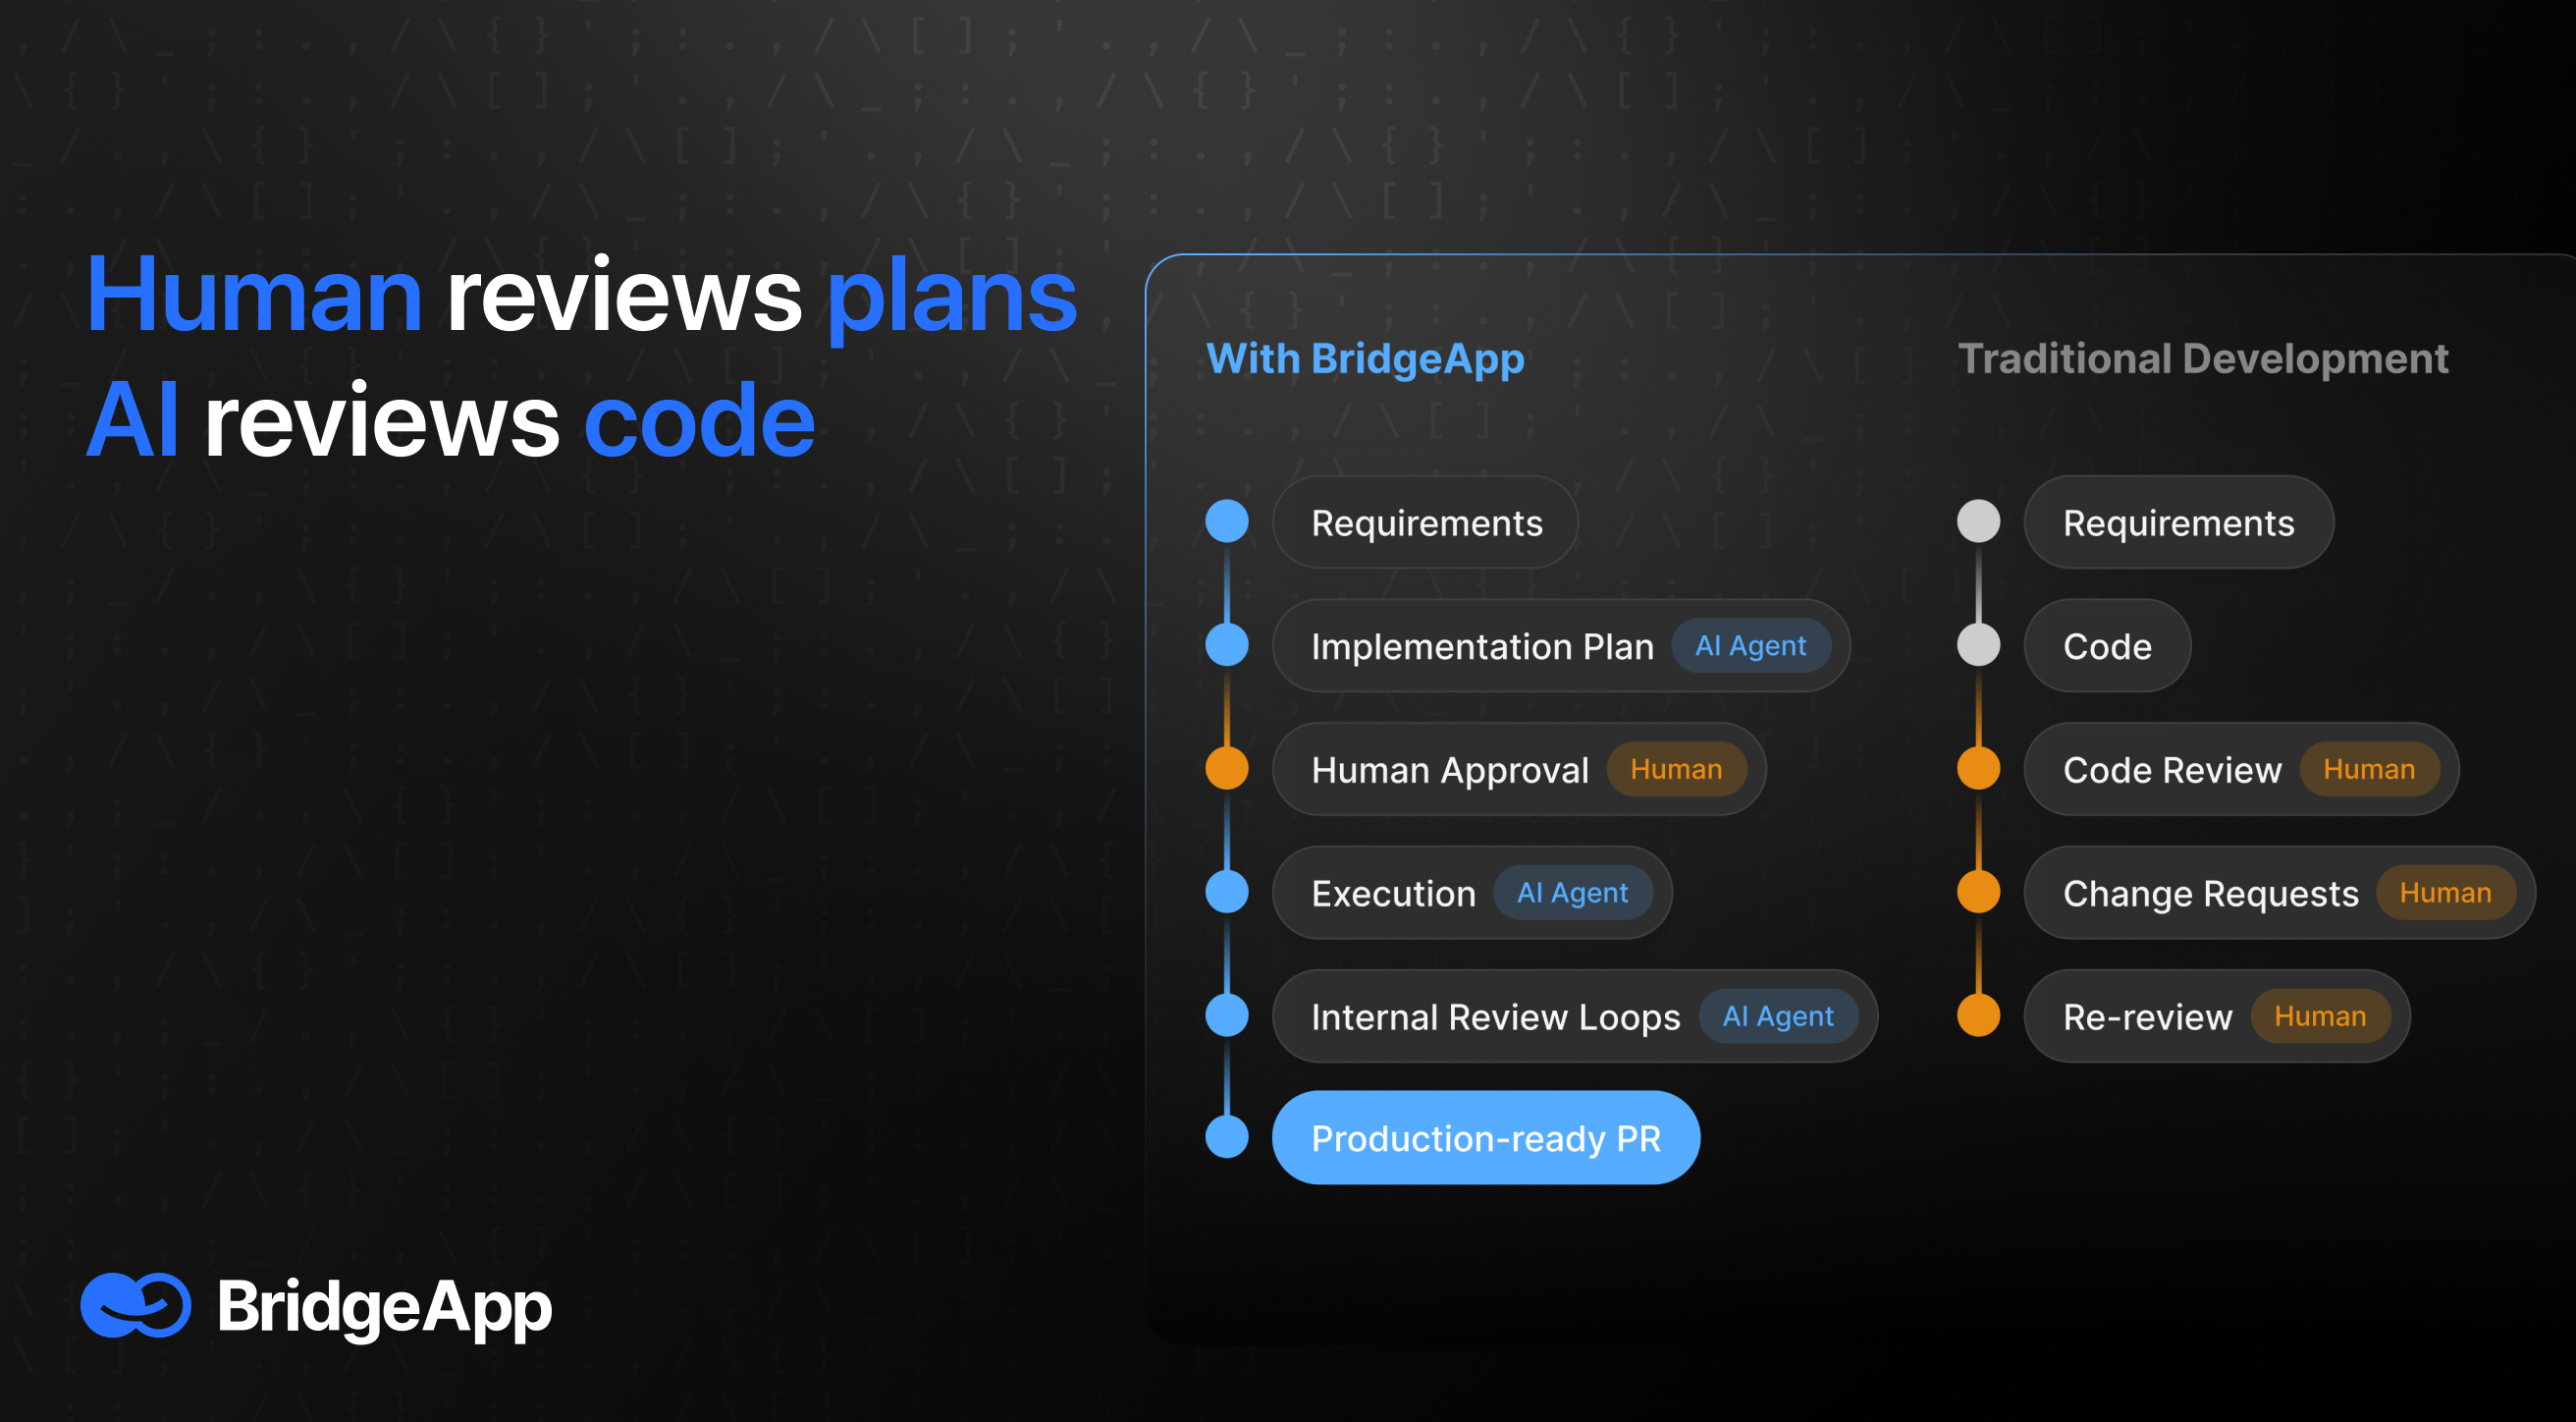
Magic Coder de BridgeApp peut agir comme un coéquipier autonome au sein du SDLC. Il prend les tickets des outils de planification, génère des plans d'implémentation, écrit du code et des tests, et ouvre des demandes de tirage tout en respectant les normes de codage sécurisé. Le pipeline s'arrête à « En attente de fusion » par conception : les humains examinent le plan, le système examine l'implémentation. Les agents ne font jamais avancer une tâche à Terminé sans approbation humaine.
Magic Coder utilise l'intelligence de la base de code pour comprendre la structure du dépôt et les dépendances, réduisant ainsi le risque que les modifications atterrissent dans des modules incorrects. Pour la conformité, cela est important : les modifications traçables et à faible risque sont plus faciles à auditer que les différences éparses et sans contexte.
L'orchestration de BridgeApp, les workflows multi-agents et les journaux d'exécution compatibles avec l'audit offrent aux organisations une piste unique et interrogeable de qui (humain ou agent) a fait quoi, quand et pourquoi à travers les phases de planification, de codage et de test. Cela prend en charge la conformité SDLC en facilitant la démonstration que les modifications de code ont suivi des workflows définis, en montrant que des revues et des tests ont été effectués, et en corrélant les incidents ou les vulnérabilités à des modifications et décisions spécifiques.
Ce type d'automatisation assistée par l'IA complète la supervision humaine. Il ne remplace pas la gouvernance de la conformité ; il produit les preuves structurées que la gouvernance exige.
Conclusion : La conformité SDLC comme résultat naturel d'une bonne ingénierie
La conformité SDLC n'est pas séparée du travail d'ingénierie quotidien. C'est l'expression documentée et vérifiable de pratiques de développement logiciel sécurisées, de qualité du code et d'opérations disciplinées.
Des limites de responsabilité claires entre les équipes de développement et de plateforme/ops, des normes de codage sécurisées appliquées, des vérifications CI/CD automatisées et une surveillance continue rendent l'atteinte de la conformité à la fois réalisable et durable. Les équipes de développement dotées des bons outils et pratiques, y compris des assistants IA comme Magic Coder de BridgeApp, peuvent livrer des logiciels sécurisés qui sont rapides à livrer, construits sur une base sécurisée et prêts à être examinés par tout régulateur ou client.
Traitez chaque nouveau projet ou fonctionnalité comme une opportunité d'intégrer la sécurité et de renforcer votre posture de conformité, et non pas simplement comme des cases à cocher pour le prochain audit.
FAQ : Conformité SDLC et développement sécurisé
Comment les petites équipes de développement peuvent-elles démarrer la conformité SDLC sans un responsable de la conformité à temps plein ?
Choisissez un framework largement adopté, tel que NIST SSDF ou OWASP SAMM, et cartographiez vos pratiques existantes en utilisant une simple liste de contrôle. Concentrez-vous d'abord sur le codage sécurisé, la révision de code et les tests CI, car ils apportent à la fois de la valeur en matière de sécurité et de conformité.
Adoptez des outils légers qui s'intègrent directement dans les flux de travail existants : SAST et SCA en CI, révisions obligatoires des demandes de tirage et analyse de base des secrets. Cela ne nécessite pas aux développeurs de changer de contexte pour des systèmes de conformité séparés.
Planifiez un « mini-audit » trimestriel où l'équipe examine une fonctionnalité récente, des exigences au déploiement, en vérifiant si les preuves (tickets, révisions, journaux de pipeline) sont complètes. Améliorez les lacunes de manière itérative plutôt que d'essayer d'atteindre la conformité en un seul sprint.
Quels types de preuves les auditeurs demandent-ils généralement pour vérifier la conformité SDLC ?
Les types de preuves courants incluent : les documents d'exigences et de conception avec approbations, les enregistrements de révision de code des plateformes Git, les journaux de pipeline CI/CD montrant les exécutions réussies des tests et des analyses, les rapports de gestion des vulnérabilités et les analyses post-mortem d'incidents.
Les auditeurs lisent rarement le code lui-même. Ils veulent voir qu'un processus cohérent existe et qu'il a été suivi. Chaque changement de production doit avoir un ticket, une demande de tirage, des révisions et une exécution de pipeline associée. La centralisation de ces preuves, ou du moins le maintien de liens clairs entre les outils (traqueur de problèmes vers le dépôt, dépôt vers CI, CI vers les journaux de déploiement), empêche une reconstruction manuelle de dernière minute avant les audits de conformité.
Comment le code généré par l'IA affecte-t-il les obligations de conformité SDLC ?
Les régulateurs et les auditeurs ne font généralement pas de distinction entre le code écrit par un humain et le code généré par l'IA. L'organisation reste entièrement responsable de la sécurité, de l'exactitude et de la traçabilité, quelle que soit l'origine.
Traitez le code généré par l'IA comme une entrée non fiable. Appliquez les mêmes normes de codage sécurisé, de révisions et de tests. Envisagez de signaler les modifications créées par l'IA dans les messages de commit ou les métadonnées pour plus de transparence. Des outils comme Magic Coder de BridgeApp peuvent aider sur le plan de la conformité en générant automatiquement des tests, en refactorisant les modèles non sécurisés et en résumant les modifications de code pour rendre les révisions plus efficaces tout en maintenant une piste d'audit complète.
Tous les projets nécessitent-ils le même niveau de rigueur en matière de conformité SDLC ?
La plupart des frameworks (NIST SSDF, OWASP SAMM, normes ISO) adoptent une approche basée sur les risques. Les systèmes traitant des données de paiement ou des informations de santé justifient des contrôles plus stricts et des preuves plus détaillées que les tableaux de bord internes.
Classez les applications par sensibilité des données et impact commercial, puis adaptez la profondeur du contrôle. Toutes les applications devraient au minimum faire l'objet d'une révision de code et d'une analyse SAST. Les applications à haut risque ajoutent des modèles de menaces formels, des tests d'intrusion trimestriels et des contrôles d'accès plus stricts. Même les outils internes à faible risque devraient respecter un niveau de base de codage sécurisé et de tests CI pour maintenir une discipline d'ingénierie cohérente et protéger les données au sein de l'organisation.
À quelle fréquence les contrôles et les politiques de conformité SDLC doivent-ils être revus ou mis à jour ?
Passez en revue les politiques et les contrôles au moins une fois par an, avec des examens supplémentaires déclenchés par de nouvelles réglementations (par exemple, les obligations de signalement des vulnérabilités de la CRA débutant en septembre 2026), des incidents à fort impact ou des changements architecturaux majeurs comme le passage à Kubernetes ou au serverless.
Les examens doivent évaluer à la fois l'efficacité (les vulnérabilités de sécurité continuent-elles de passer inaperçues ?) et la praticité (les contrôles causent-ils des frictions excessives aux équipes de développement ?). Documentez chaque examen comme un enregistrement formel, y compris les dates, les participants, les décisions et les justifications. Cet enregistrement montre aux auditeurs que le programme de conformité SDLC évolue avec la pile technologique et le paysage des risques de l'organisation.