BlogGuias práticos
Conformidade SDLC: Como as equipes de desenvolvimento constroem software seguro e em conformidade
Equipe BridgeApp
15 min de leitura
Principais pontos
- A conformidade SDLC significa provar, no momento da auditoria, que cada fase do ciclo de vida de desenvolvimento de software (dos requisitos à manutenção) segue controles definidos, documentados e aplicáveis para segurança, qualidade e proteção de dados.
- Alta qualidade de código, padrões de codificação seguros e verificações automatizadas de CI/CD são habilitadores essenciais de conformidade, não práticas de engenharia opcionais.
- As equipes de desenvolvimento são responsáveis por "o que é construído" (código, testes, documentação), enquanto o negócio é responsável pela "base em que ele roda" (nuvem, identidade, redes, políticas). Ambas as partes devem se alinhar para que a conformidade SDLC resista ao escrutínio.
- Estruturas como NIST SSDF, OWASP SAMM, OWASP ASVS e SLSA moldam como as organizações operacionalizam o SDLC seguro e os controles da cadeia de suprimentos entre 2024 e 2026.
- Plataformas como Magic Coder da BridgeApp podem automatizar tarefas de desenvolvimento seguro (revisões, testes, coleta de evidências) para que a conformidade se torne um subproduto do ciclo de vida normal de desenvolvimento.
Introdução: O que "Conformidade SDLC" realmente significa hoje
A conformidade SDLC é a capacidade de demonstrar, com evidências auditáveis, que o software é planejado, projetado, construído, testado e operado de acordo com políticas internas e regulamentações externas. Regulamentações como GDPR (aplicado desde 2018), a Ordem Executiva 14028 dos EUA (emitida em 2021) e a Diretiva NIS2 da UE (entrando em pleno vigor em 2024/2025) impõem requisitos que se rastreiam diretamente para como o software é desenvolvido.
Existe uma diferença significativa entre "ser seguro" e "estar em conformidade". Uma equipe pode realizar testes de segurança minuciosos e ainda falhar em uma auditoria se não conseguir produzir evidências de que os controles foram executados consistentemente em cada alteração, cada lançamento e em cada ambiente. Os auditores se preocupam com controles repetíveis, rastreabilidade dos requisitos ao código implantado e provas documentadas em todo o ciclo de vida de desenvolvimento.
Entre 2024 e 2026, reguladores e clientes esperam cada vez mais visibilidade nos pipelines de CI/CD, na cadeia de suprimentos de software e no monitoramento em tempo de execução. Testes de penetração pontuais não satisfazem mais a expectativa. Evidências contínuas de controles operacionais, sim.
A conformidade SDLC é uma preocupação multifuncional. Equipes de desenvolvimento, equipes de segurança e operações desempenham papéis definidos. As próximas seções detalham o que cada grupo possui, quais frameworks se aplicam e como construir um SDLC seguro que produza evidências de conformidade como um resultado natural do processo de desenvolvimento.
Conformidade SDLC vs. Segurança SDLC vs. Conformidade de Software Genérica
A segurança SDLC significa integrar práticas de segurança em todas as fases do ciclo de vida de desenvolvimento de software: modelagem de ameaças no projeto, codificação segura durante a implementação, teste de segurança de aplicativos antes do lançamento e monitoramento em tempo de execução após a implantação. Ela se concentra em prevenir vulnerabilidades de segurança proativamente.
A conformidade SDLC vai além. Ela exige conformidade verificável com políticas, padrões e requisitos regulatórios. A pergunta muda de "fizemos o que era seguro?" para "podemos provar que fizemos o que era seguro, todas as vezes, de uma forma que satisfaça um auditor externo?"
Estruturas genéricas de conformidade de TI, como SOC 2 ou ISO/IEC 27001:2022, cobrem a segurança organizacional de forma ampla, mas não prescrevem como o próprio processo de desenvolvimento deve ser controlado. Estruturas específicas para o ciclo de vida do software o fazem:
- O NIST Secure Software Development Framework (SSDF v1.1, publicado em 3 de fevereiro de 2022) define quatro grupos de práticas: Preparar a Organização, Proteger o Software, Produzir Software Bem Seguro e Responder às Vulnerabilidades.
- OWASP SAMM 2.0 avalia a maturidade em governança, design, implementação, verificação e operações.
- OWASP ASVS 4.0.3 fornece 286 requisitos de verificação técnica em três níveis de rigor.
Um exemplo concreto: uma empresa pode possuir um certificado ISO 27001 e ainda assim não ter evidências de que os processos de revisão de código, testes de segurança de aplicativos estáticos e varredura de dependências são executados em cada solicitação de pull. O certificado cobre o sistema de gerenciamento. A conformidade SDLC cobre o que acontece dentro do pipeline.
Os auditores agora tratam testes automatizados, padrões de codificação impostos e atividades de segurança documentadas como evidências chave de que os controles estão operando efetivamente, e não apenas que eles existem no papel.
O Modelo de Responsabilidade do SDLC: Desenvolvedores vs. Negócios
Um modelo funcional divide a propriedade da conformidade SDLC em dois domínios.
Domínio 1: O que é construído. As equipes de desenvolvimento são responsáveis pelo código da aplicação, testes, configurações e documentação. Suas responsabilidades incluem:
- Aplicar práticas de codificação segura e padrões de codificação (consultas parametrizadas, validação de entrada, codificação de saída)
- Lidar com dados sensíveis corretamente (criptografia, mascaramento, limites de retenção)
- Implementar lógica de autorização, fluxos de autenticação e registro de auditoria
- Gerenciar código e dependências de terceiros (fixação de versão, revisão de licença, aplicação de patches de vulnerabilidade)
Domínio 2: A base em que ele roda. O negócio, as operações e as equipes de plataforma são responsáveis pela infraestrutura de nuvem, sistemas de identidade, redes e pipelines de CI/CD. Suas responsabilidades incluem:
- Impor controles de acesso a repositórios, ambientes e segredos
- Endurecer plataformas CI/CD e ambientes de construção
- Gerenciar backup, recuperação de desastres e retenção de logs para atender a regulamentações como PCI DSS v4.0 ou SOX
- Fornecer um ambiente seguro para os desenvolvedores trabalharem
Os esforços de conformidade SDLC falham quando essa divisão não está clara. Um modo de falha comum: os desenvolvedores assumem que as operações lidarão com a criptografia em repouso, enquanto as operações assumem que a criptografia é implementada na camada do aplicativo. Nenhuma das partes a implementa. O auditor encontra a lacuna.
A solução é documentar explicitamente os limites de propriedade. Pense em duas camadas empilhadas, "camada de código" acima da "camada de plataforma", com controles compartilhados como registro e monitoramento na interface. Ambas as partes devem concordar sobre quem configura o quê.
Impulsionadores Regulatórios e de Frameworks da Conformidade SDLC
Várias regulamentações agora exigem, explícita ou implicitamente, controles sobre o ciclo de vida de desenvolvimento de software (SDLC):
- PCI DSS v4.0: O requisito 6.2 exige que o software personalizado siga procedimentos de desenvolvimento seguros e documentados em todas as fases do SDLC. Requisitos com data futura tornaram-se obrigatórios em 31 de março de 2025.
- Diretiva NIS2 da UE: A orientação técnica de implementação da ENISA de outubro de 2024 especifica controle de acesso, gerenciamento de vulnerabilidades e controles de desenvolvimento seguro.
- Lei de Resiliência Cibernética da UE (CRA): Entrou em vigor em 10 de dezembro de 2024. As obrigações de relatório de vulnerabilidades começam em 11 de setembro de 2026; a conformidade total é exigida até 11 de dezembro de 2027. Determina SBOMs, design seguro por padrão e divulgação coordenada de vulnerabilidades.
- Ordem Executiva 14028 dos EUA e Caso FAR 2023-002: Exigirão que os produtores de software que vendem para agências federais atestem práticas de desenvolvimento de software seguras usando formulários padronizados.
Principais frameworks SDLC seguros que mapeiam diretamente para as atividades do ciclo de vida de desenvolvimento:
- As tarefas PW do NIST SSDF cobrem decisões de codificação e design seguros; as tarefas PS cobrem a proveniência da construção e a proteção de artefatos.
- OWASP ASVS Os níveis 1 a 3 fornecem profundidade de verificação crescente; o Nível 2 é típico para aplicativos que lidam com dados sensíveis.
- SLSA v1.0 Os níveis L1 a L3 da trilha de construção abordam proveniência, artefatos assinados e plataformas de construção endurecidas.
As organizações geralmente adaptam e perfilam esses frameworks em vez de adotá-los integralmente. Os auditores esperam decisões de escopo documentadas explicando por que certos controles foram selecionados ou excluídos com base na avaliação de risco.
Conformidade em todas as fases clássicas do SDLC
As fases clássicas do ciclo de vida de desenvolvimento de software (requisitos, design, implementação, teste, implantação, manutenção) exigem cada uma controles de conformidade explícitos e auditáveis. A falha em capturar evidências precocemente, como a falta de registros de aprovação durante a fase de design, leva a uma dolorosa documentação retroativa no momento da auditoria.
Padrões de codificação segura e políticas de revisão de código servem a um propósito duplo: são melhores práticas de engenharia e controles de conformidade. As seções abaixo cobrem o que cada fase exige.
Requisitos e Planejamento: Integrando a Conformidade no Backlog
Requisitos e planejamento são onde as obrigações de conformidade são traduzidas em trabalho acionável. Regras de residência de dados, políticas de retenção, mandatos de criptografia e necessidades de auditabilidade devem aparecer como requisitos não funcionais junto com as histórias de funcionalidades.
- Marque épicos e histórias com os impulsionadores regulatórios que eles abordam (por exemplo, GDPR Artigo 32, PCI DSS Requisito 3.4, Regra de Segurança HIPAA)
- Defina critérios de aceitação concretos como "todos os campos PII criptografados em repouso usando AES-256-GCM"
- Capture as premissas de conformidade precocemente: onde os dados são armazenados, quais subprocessadores estão envolvidos, quais fluxos de autenticação são necessários
- Armazene modelos de ameaças e diagramas de fluxo de dados em documentos versionados vinculados a tickets
O orçamento e o planejamento de recursos devem considerar ferramentas de segurança, treinamento em codificação segura e tempo dedicado à remediação. Ignorar isso na etapa de planejamento empurra custos e riscos para as etapas seguintes.
Design e Arquitetura: Seguro por Design, Auditoria por Design
A modelagem de ameaças e os diagramas de fluxo de dados na fase de design capturam decisões sobre as quais os auditores perguntarão mais tarde: onde a criptografia se aplica, quais provedores de identidade são usados, onde existem limites de log e como as estratégias de retenção de dados são aplicadas.
Registros de decisão de arquitetura (ADRs) devem documentar considerações de segurança com carimbos de data/hora e aprovadores. Exemplos: "todas as chamadas entre serviços autenticadas via mTLS", "dados de usuário na UE processados em um cluster com bloqueio regional", "tokens de sessão expiram após 15 minutos de inatividade".
Esses artefatos de design devem ser mapeados para um framework de segurança reconhecido. Se a equipe selecionar OWASP ASVS Nível 2 como sua linha de base, cada ADR pode referenciar o requisito ASVS específico que ele satisfaz. Isso acelera as auditorias e prova que a arquitetura do sistema foi projetada de acordo com um padrão definido, não improvisada.
As equipes de conformidade revisam cada vez mais as evidências de tempo de design para recursos que lidam com dados de pagamento, informações de saúde ou componentes sensíveis à segurança. Um ADR ausente para um fluxo de pagamento é uma constatação comum de auditoria.
Implementação: Padrões de Codificação Segura como Controles de Conformidade
Os padrões de codificação segura são artefatos tanto de engenharia quanto de conformidade. Quando eles abordam explicitamente as vulnerabilidades comuns do OWASP Top 10 (edição de 2021), incluindo controle de acesso quebrado, cross-site scripting e injeção, eles servem como evidência direta de que a segurança é tratada como uma preocupação de desenvolvimento de primeira classe.
Regras concretas de codificação segura que os auditores procuram:
- Consultas parametrizadas obrigatórias para prevenir injeção SQL
- Validação de entrada canônica em limites de confiança
- Codificação de saída para todas as visualizações da web
- Bibliotecas centralizadas de autenticação e autorização
- Zero segredos codificados no código-fonte
- Padrões de privilégio mínimo para todas as contas de serviço
As organizações impõem essas regras por meio de hooks de pré-commit, linters, ferramentas de análise estática automatizadas em CI e listas de verificação obrigatórias de revisão de código. Os logs dessas ferramentas, juntamente com os registros de revisão de código no GitHub, GitLab ou Bitbucket, formam o conjunto de evidências brutas para auditorias de conformidade.
Os desenvolvedores também podem usar assistentes de codificação de IA como Magic Coder da BridgeApp para gerar código seguro alinhado com as políticas internas e para sinalizar violações antes que o código chegue à revisão, reduzindo a sobrecarga manual enquanto preserva a qualidade do código.
Testes e CI/CD: Automatizando a Segurança do SDLC e a Coleta de Evidências
Os pipelines de CI/CD são agora o principal ponto de aplicação de controles de segurança e registro de auditoria ao longo do ciclo de vida de desenvolvimento. Cada fusão, construção e implantação deve produzir evidências consultáveis.
Verificações automatizadas típicas em um pipeline conforme:
- Testes unitários e de integração verificando a correção funcional e a cobertura de testes
- Teste de segurança estático de aplicativos e análise de composição de software para vulnerabilidades e riscos de licença
- Teste de segurança dinâmico de aplicativos ou teste de segurança interativo de aplicativos em ambientes de staging
- Varredura de segredos para prevenir vazamento de credenciais
- Verificações de política como código em definições de infraestrutura (Terraform, Kubernetes YAML)
- Análise estática de código para violações de padrões de codificação
Para conformidade, executar ferramentas não é suficiente. As equipes devem armazenar relatórios de varredura, metadados de execução de pipeline e registros de aprovação centralizadamente pelo período de retenção exigido. Exportações estruturadas e consultáveis (SARIF, CycloneDX, atestações in-toto) mapeadas para IDs de controle são o padrão que os auditores esperam.
Um pipeline CI/CD compatível deve bloquear fusões em caso de descobertas de alta gravidade ou violações de conformidade. Exceções documentadas e aceitas por risco, processadas por meio de tíquetes de gerenciamento de mudanças, são a única substituição aceitável.
Magic Coder da BridgeApp pode se integrar a esses pipelines gerando automaticamente testes, remediando verificações com falha e documentando alterações, melhorando tanto a segurança do software quanto a rastreabilidade que os auditores procuram.
Implantação, Tempo de Execução e Manutenção: Provando a Conformidade Contínua
Pós-implantação, a conformidade SDLC muda para manter configurações seguras, aplicar o menor privilégio em recursos de nuvem, monitorar logs e corrigir código e dependências dentro dos SLAs definidos.
Os controles de tempo de execução com relevância direta para a conformidade incluem regras de Firewall de Aplicativo Web, registro centralizado em SIEMs (Splunk, Datadog) e programas de gerenciamento de vulnerabilidades que rastreiam CVEs. Quando o Log4Shell (CVE-2021-44228) foi divulgado em dezembro de 2021, organizações com conformidade SDLC madura puderam mostrar aos auditores um rastro claro: carimbo de data/hora de detecção, decisão de triagem, commit de patch, registro de reimplantar e resultados de varredura atualizados. Organizações sem esse rastro gastaram semanas reconstruindo evidências após o fato.
Evidências de manutenção que os auditores inspecionam: tíquetes de mudança, registros de implantação com cadeias de aprovadores, cronogramas de patches e análises post-mortem de incidentes. A velocidade com que as equipes corrigem vulnerabilidades críticas após a divulgação é, por si só, uma métrica de conformidade.
Os ciclos de feedback importam. Um plano de resposta a incidentes que atualiza documentos de design, padrões de codificação e testes automatizados após um evento de segurança demonstra melhoria contínua. Esse ciclo, documentado, é o que separa um programa de conformidade de uma lista de verificação.
Lacunas e Armadilhas Comuns na Conformidade SDLC
Lacunas recorrentes que aparecem em auditorias reais:
- Cadeias de ferramentas fragmentadas: as ferramentas são executadas em vários repositórios, mas os logs chegam a sistemas diferentes, sem visibilidade central, sem política de retenção e sem como consultá-los todos.
- Exceções não documentadas: uma alteração de alto risco implantada sem aprovação de design porque "era urgente", sem um ticket de aceitação de risco criado.
- Rastreabilidade incompleta: sem link do modelo de ameaça para o código que implementa suas mitigações, ou de um requisito para o teste que o valida.
- Evidências descartadas: as varreduras SAST/DAST são executadas em CI, mas os resultados são excluídos após 7 dias; a janela de auditoria requer 90 dias ou 12 meses de registros.
- Código gerado por IA introduzindo vulnerabilidades: equipes que adotam GitHub Copilot ou ferramentas semelhantes sem aplicar os mesmos padrões de revisão e teste ao código escrito por IA. Tratar a saída de IA como entrada confiável é um caminho direto para introduzir vulnerabilidades que ignoram as portas normais de conscientização sobre segurança.
- Registros de revisão de código ausentes: os desenvolvedores "sabem que revisam código", mas os sistemas de controle de versão não impõem ou registram as aprovações do revisor.
Mitigações: padronizar modelos de repositório com regras de proteção de branch aplicadas, exigir verificações de status de CI para todos os repositórios, centralizar resultados de varredura em um sistema de relatórios vinculado a tíquetes e rotular o código gerado por IA em metadados de commit.
Ferramentas, Automação e o Papel da IA para Alcançar a Conformidade SDLC
A conformidade SDLC moderna depende de um conjunto de ferramentas em camadas: sistemas de controle de versão (Git), plataformas CI/CD, ferramentas SAST/SCA, scanners de segredos, scanners IaC e rastreadores de problemas (Jira, Linear) que mantêm trilhas de auditoria. A coleta manual de evidências por meio de planilhas e capturas de tela não escala além de alguns desenvolvedores.
A automação é o que torna a prontidão para conformidade sustentável. Quando cada solicitação pull aciona varreduras, cada fusão produz um artefato assinado e cada implantação registra sua cadeia de aprovadores, a evidência se acumula como um subproduto do processo de desenvolvimento, em vez de um projeto separado.
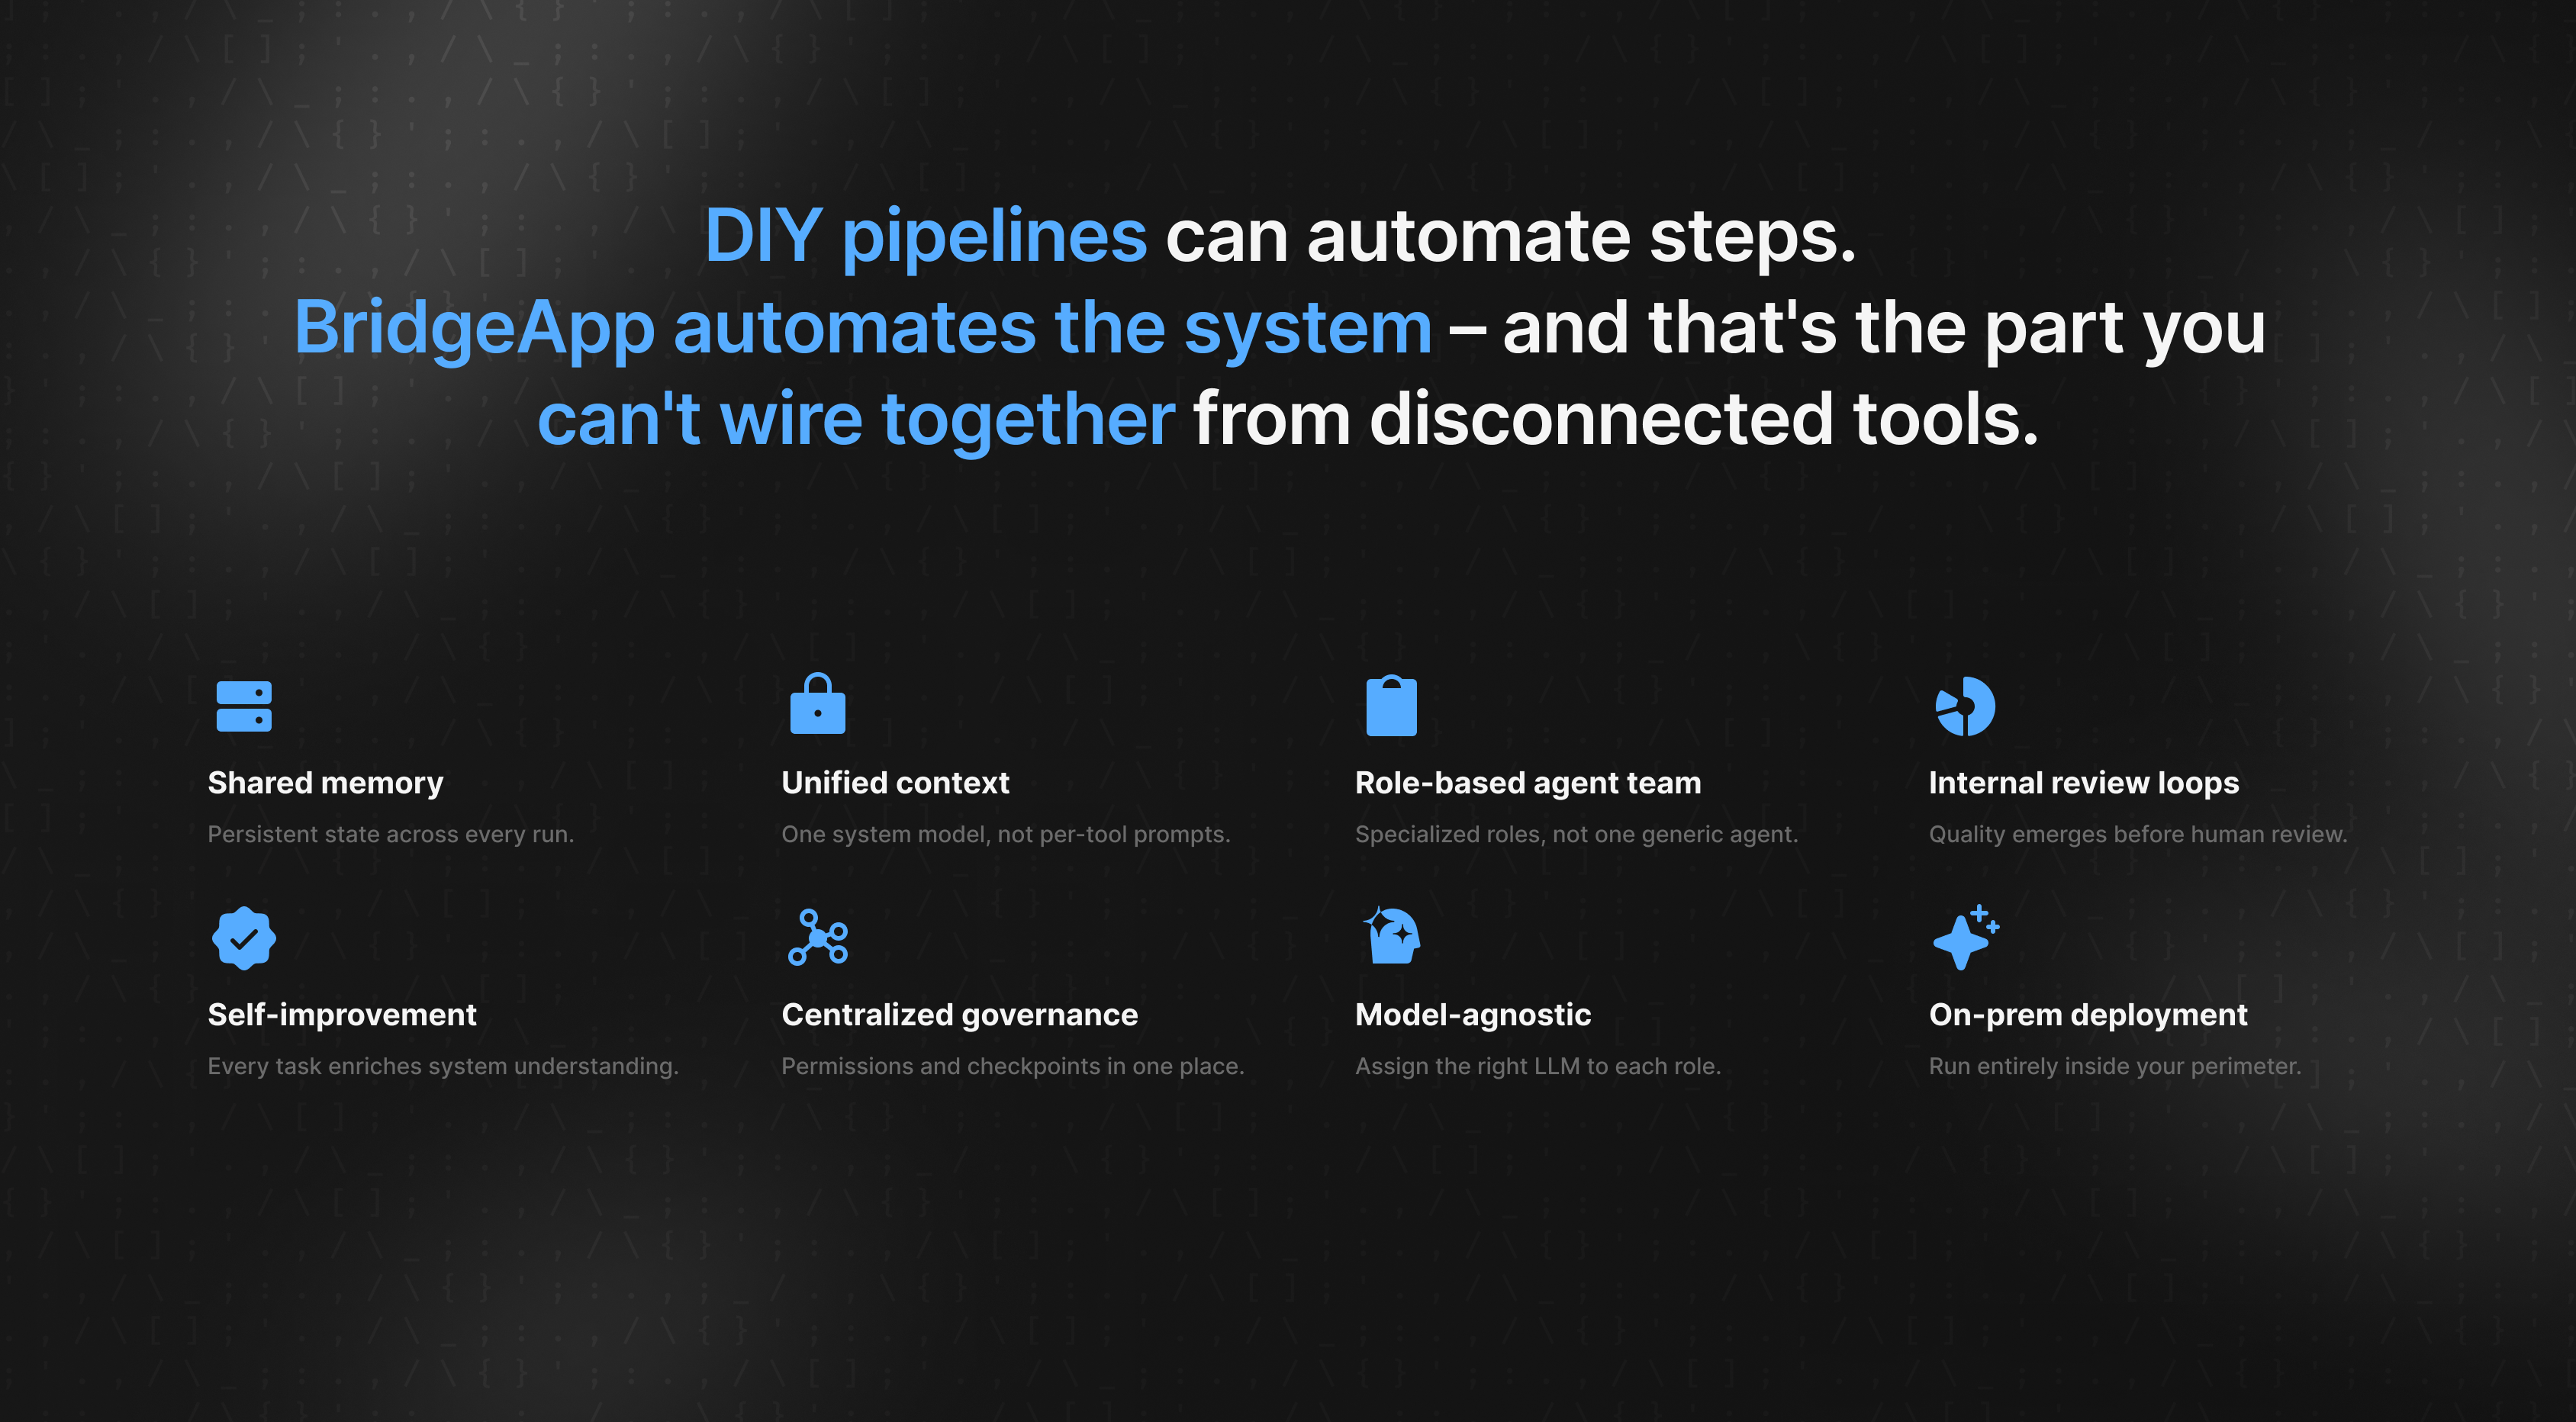
Magic Coder da BridgeApp é um exemplo de assistente de codificação alimentado por IA e motor multi-agente que pode gerar código e testes seguros alinhados aos padrões de codificação da organização, refatorar automaticamente caminhos de código arriscados sinalizados por scanners, ajudar a correlacionar vulnerabilidades entre repositórios usando inteligência de base de código e preparar resumos estruturados de alterações e riscos para revisões de conformidade.
O contexto mais amplo da plataforma BridgeApp (projetos, documentos e agentes) conecta requisitos, tarefas de implementação e resultados de CI/CD, reduzindo a troca de contexto para as equipes de desenvolvimento, mantendo a rastreabilidade. Um requisito documentado no painel de projetos da BridgeApp é vinculado à tarefa, ao plano de implementação, ao PR e ao resultado do pipeline, oferecendo a profissionais de segurança e auditores um único caminho a seguir.
Medindo a Conformidade SDLC: Métricas e Melhoria Contínua
Combine métricas de engenharia clássicas com indicadores específicos de conformidade:
| Categoria da Métrica | Exemplos de Métricas |
|---|---|
| Entrega | DORA: frequência de implantação, tempo de lead, MTTR, taxa de falha de mudança |
| Segurança | Tempo médio para remediar vulnerabilidades críticas, porcentagem de repositórios com gates CI impostos |
| Evidência de Conformidade | Porcentagem de PRs com revisores necessários, número de descobertas SAST de alta gravidade dispensadas sem aceitação de risco documentada |
| Cobertura | Cobertura de testes em módulos críticos para segurança, porcentagem de aplicativos com modelos de ameaças atuais |
Bons programas de conformidade SDLC tratam as descobertas como sinais para melhoria de processo, não como caixas de seleção de auditoria. Bugs de autenticação recorrentes, por exemplo, devem acionar um redesenho da biblioteca de autenticação e treinamento adicional, não apenas um patch.
Construa painéis que mapeiem a postura de segurança e o status de conformidade para serviços ou produtos de negócios. Um scorecard com indicadores verde/amarelo/vermelho para "aderência à codificação segura", "cobertura do pipeline" e "qualidade das evidências" oferece a stakeholders técnicos e não técnicos uma visão compartilhada.
Roteiro Prático para a Maturidade da Conformidade SDLC
Uma sequência pragmática para alcançar a maturidade da conformidade:
- Avaliação da linha de base: inventarie os controles SDLC e as evidências atuais. O que existe? O que está documentado? O que funciona automaticamente?
- Análise de lacunas: compare com um ou dois frameworks escolhidos (por exemplo, NIST SSDF + OWASP SAMM). Identifique as lacunas que apresentam o maior risco ou exposição regulatória.
- Piloto: implemente melhorias com uma equipe de produto de alto impacto. Imponha regras de proteção de branch, exija revisão de código para todas as fusões, introduza SCA no CI, centralize os relatórios de varredura. Uma melhoria mensurável em um ou dois sprints é realista.
- Expansão: implemente modelos de repositório padronizados, configurações de pipeline e relatórios para todas as equipes.
À medida que as organizações amadurecem, elas podem adicionar práticas avançadas: política como código em CI/CD, geração de SBOM para todos os artefatos e proveniência de build alinhada com SLSA com atestações assinadas.
O treinamento não é opcional. Workshops de codificação segura curtos e direcionados para desenvolvedores e sessões "como ler evidências de pipeline" para equipes de conformidade e auditoria preenchem a lacuna de conhecimento mais rapidamente do que apenas a documentação. Revise o roteiro a cada 6 a 12 meses para se adaptar a novas regulamentações, mudanças de arquitetura (serverless, edge) e ameaças em evolução.
Como o Magic Coder da BridgeApp Ajuda a Operacionalizar a Conformidade SDLC
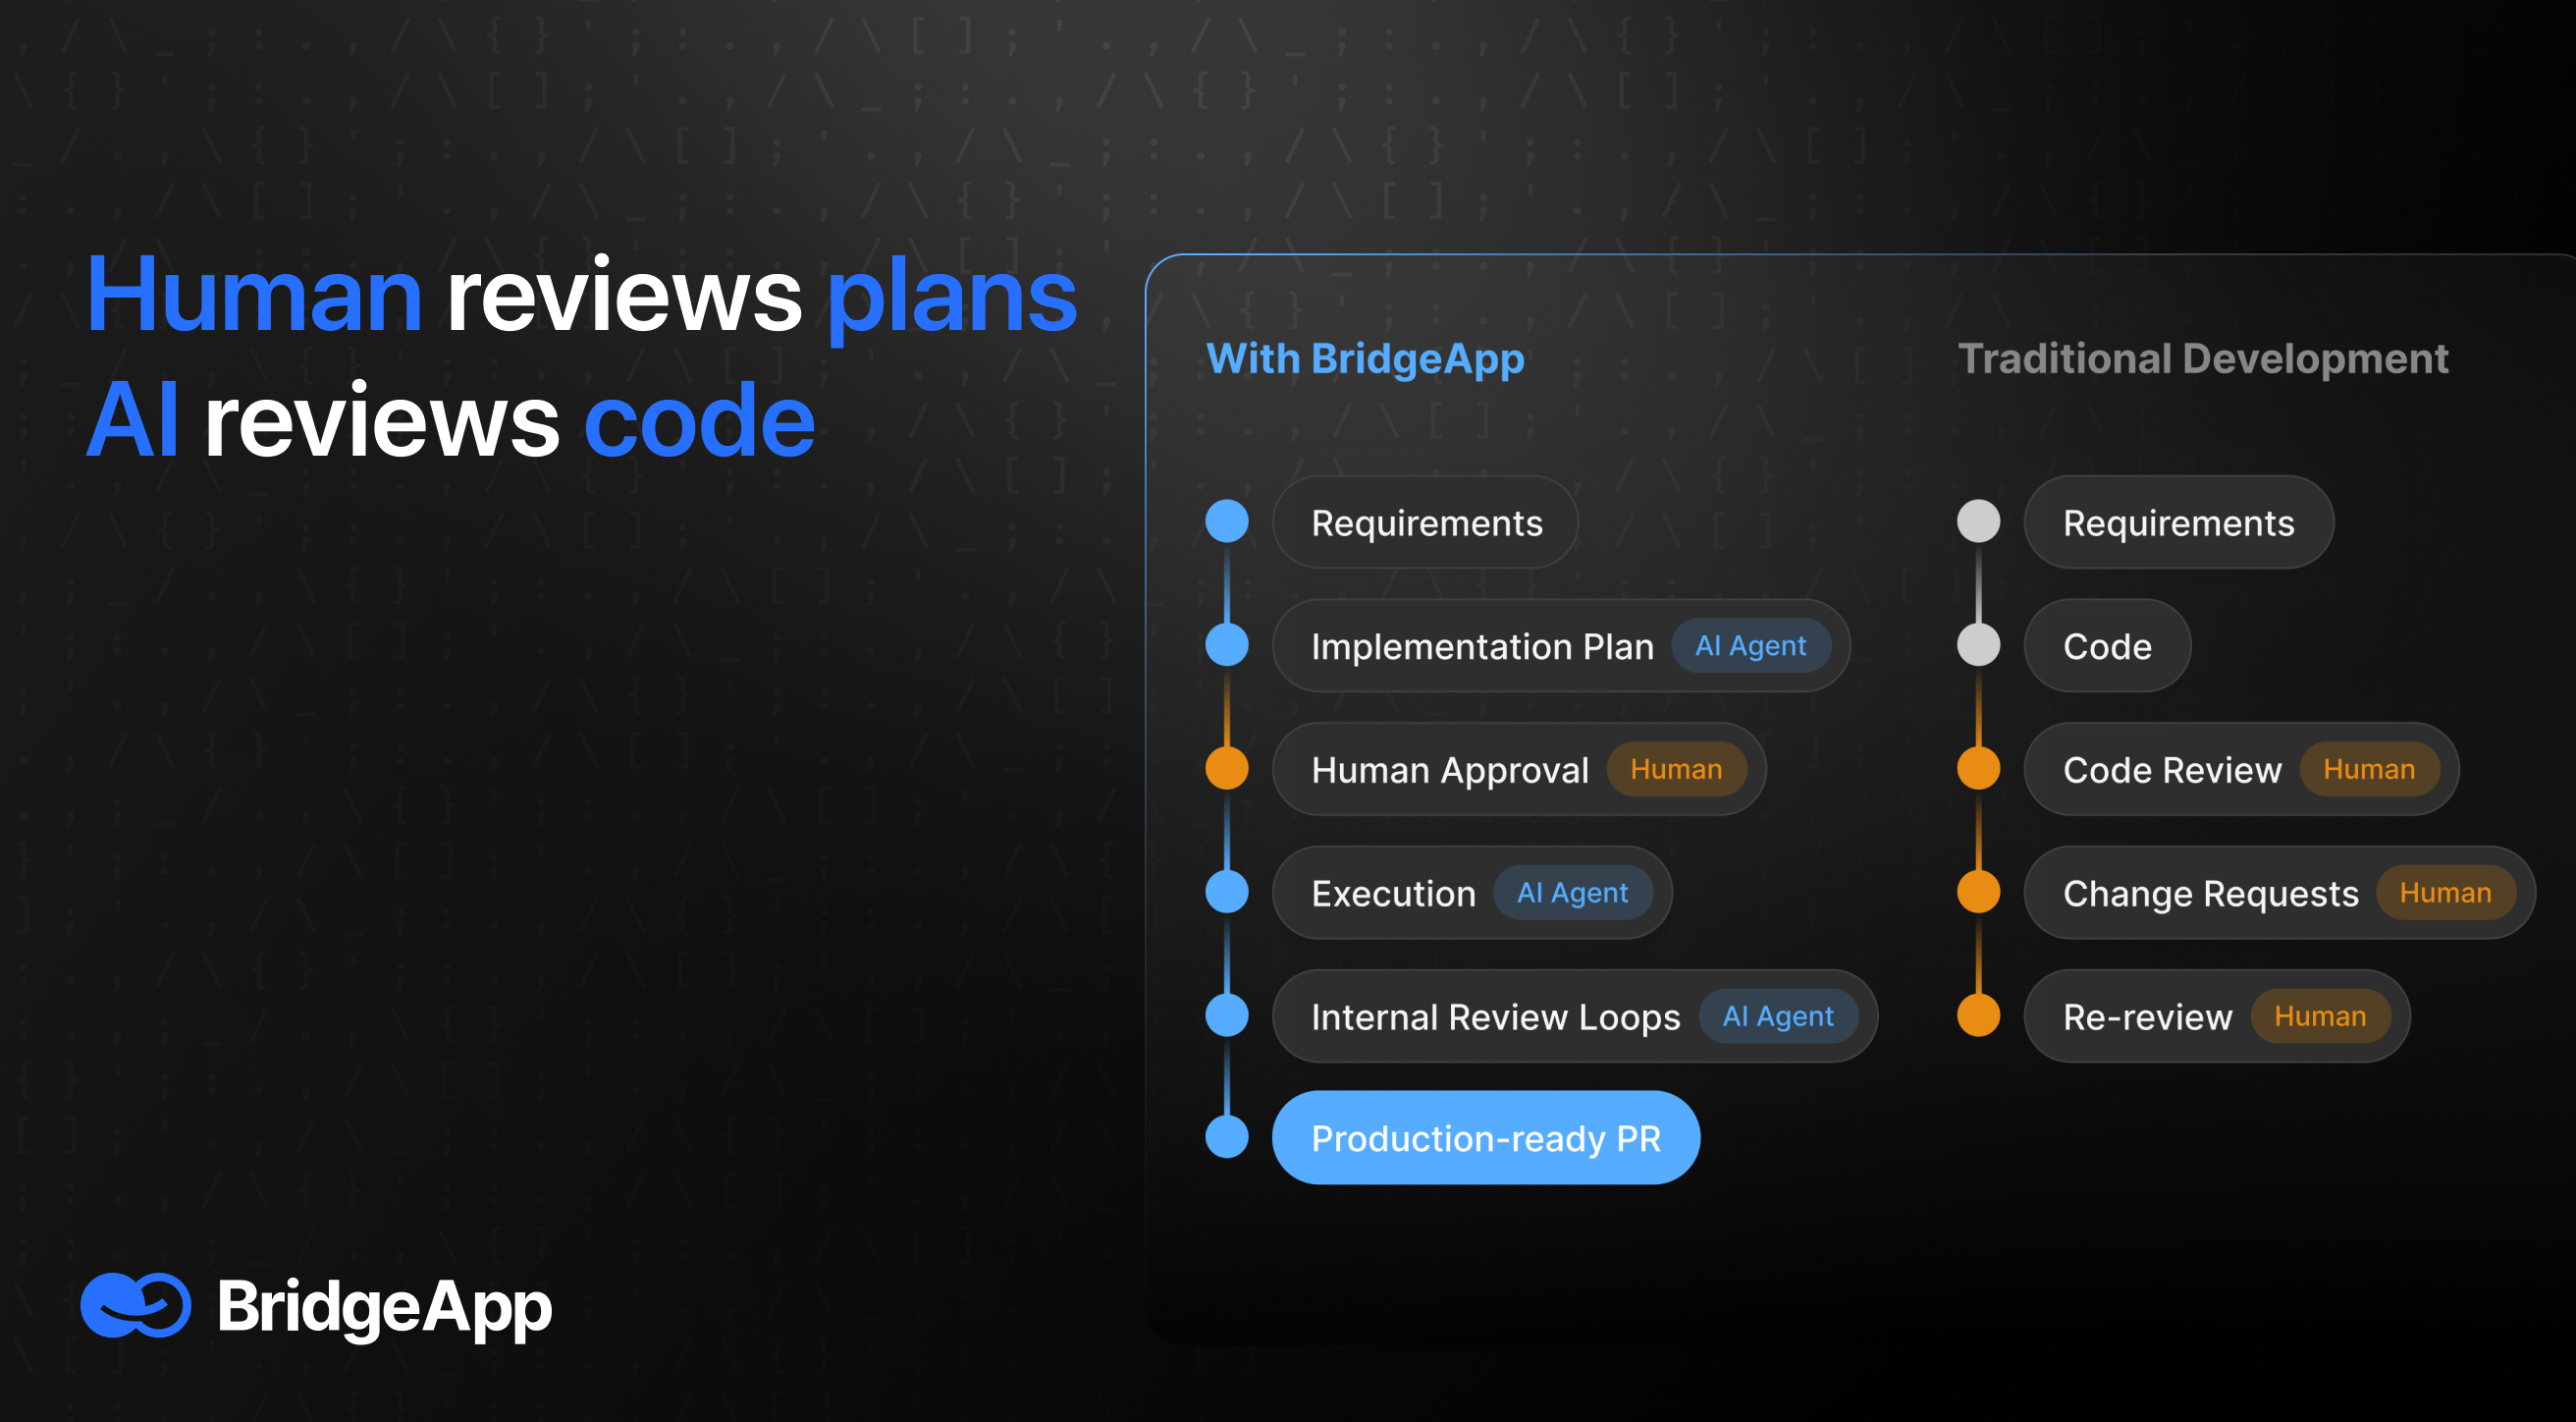
Magic Coder da BridgeApp pode atuar como um colega de equipe autônomo dentro do SDLC. Ele pega tíquetes de ferramentas de planejamento, gera planos de implementação, escreve código e testes e abre pull requests, respeitando os padrões de codificação segura. O pipeline para em "Aguardando Fusão" por design: humanos revisam o plano, o sistema revisa a implementação. Agentes nunca avançam uma tarefa para Concluída sem aprovação humana.
Magic Coder usa inteligência de base de código para entender a estrutura e as dependências do repositório, reduzindo o risco de alterações serem feitas em módulos incorretos. Para conformidade, isso importa: modificações rastreáveis e de baixo risco são mais fáceis de auditar do que diferenças espalhadas e sem contexto.
A orquestração, os fluxos de trabalho multi-agentes e os logs de execução amigáveis à auditoria da BridgeApp fornecem às organizações um rastro único e consultável de quem (humano ou agente) fez o quê, quando e por quê em todas as fases de planejamento, codificação e teste. Isso apoia a conformidade SDLC, tornando mais fácil demonstrar que as alterações de código seguiram fluxos de trabalho definidos, mostrando que revisões e testes foram realizados e correlacionando incidentes ou vulnerabilidades a alterações e decisões específicas.
Esse tipo de automação assistida por IA complementa a supervisão humana. Não substitui a governança de conformidade; produz as evidências estruturadas que a governança exige.
Conclusão: Conformidade SDLC como Resultado Natural de Boa Engenharia
A conformidade SDLC não está separada do trabalho diário de engenharia. É a expressão documentada e auditável de práticas de desenvolvimento de software seguras, qualidade de código e operações disciplinadas.
Limites claros de responsabilidade entre as equipes de desenvolvimento e de plataforma/operações, padrões de codificação segura aplicados, verificações automatizadas de CI/CD e monitoramento contínuo tornam a obtenção da conformidade alcançável e sustentável. Equipes de desenvolvimento capacitadas com as ferramentas e práticas certas, incluindo assistentes de IA como Magic Coder da BridgeApp, podem entregar software seguro que é rápido de entregar, construído em uma base segura e pronto para o escrutínio de qualquer regulador ou cliente.
Trate cada novo projeto ou recurso como uma oportunidade para incorporar segurança e fortalecer sua postura de conformidade, não apenas para marcar caixas para a próxima auditoria.
FAQ: Conformidade SDLC e Desenvolvimento Seguro
Como pequenas equipes de desenvolvimento podem começar com a conformidade SDLC sem um oficial de conformidade em tempo integral?
Escolha um framework amplamente adotado, como NIST SSDF ou OWASP SAMM, e mapeie suas práticas existentes para ele usando uma lista de verificação simples. Concentre-se primeiro na codificação segura, revisão de código e testes de CI, porque eles entregam valor tanto de segurança quanto de conformidade de uma vez.
Adote ferramentas leves que se conectem diretamente aos fluxos de trabalho existentes: SAST e SCA em CI, revisões obrigatórias de pull request e varredura básica de segredos. Isso não exige que os desenvolvedores troquem de contexto para sistemas de conformidade separados.
Agende uma "mini-auditoria" trimestral onde a equipe examine um recurso recente, desde o requisito até a implantação, verificando se as evidências (tickets, revisões, logs do pipeline) estão completas. Melhore as lacunas iterativamente, em vez de tentar alcançar a conformidade em um único sprint.
Que tipo de evidência os auditores geralmente pedem para verificar a conformidade SDLC?
Os tipos de evidência comuns incluem: documentos de requisitos e design com aprovações, registros de revisão de código de plataformas Git, logs de pipeline CI/CD mostrando execuções bem-sucedidas de testes e varreduras, relatórios de gerenciamento de vulnerabilidades e análises pós-incidente.
Auditores raramente leem o código em si. Eles querem ver que um processo consistente existe e que foi seguido. Cada mudança de produção deve ter um ticket, uma solicitação de pull, revisões e uma execução de pipeline anexada. Centralizar essa evidência, ou pelo menos manter links claros entre as ferramentas (rastreador de problemas para repositório, repositório para CI, CI para logs de implantação), evita a reconstrução manual de última hora antes das auditorias de conformidade.
Como o código gerado por IA afeta as obrigações de conformidade SDLC?
Reguladores e auditores geralmente não distinguem entre código escrito por humanos e código gerado por IA. A organização permanece totalmente responsável pela segurança, correção e rastreabilidade, independentemente da origem.
Trate o código gerado por IA como entrada não confiável. Aplique os mesmos padrões de codificação segura, revisões e testes. Considere sinalizar as alterações criadas por IA em mensagens de commit ou metadados para transparência. Ferramentas como Magic Coder da BridgeApp podem ajudar no lado da conformidade gerando automaticamente testes, refatorando padrões inseguros e resumindo as alterações de código para tornar as revisões mais eficazes, mantendo um registro de auditoria completo.
Todos os projetos precisam do mesmo nível de rigor de conformidade SDLC?
A maioria dos frameworks (NIST SSDF, OWASP SAMM, padrões ISO) assume uma abordagem baseada em risco. Sistemas que lidam com dados de pagamento ou informações de saúde justificam controles mais rigorosos e evidências mais detalhadas do que painéis internos.
Classifique os aplicativos por sensibilidade de dados e impacto nos negócios e, em seguida, adapte a profundidade do controle. Todos os aplicativos devem passar por revisão de código e SAST, no mínimo. Aplicativos de alto risco adicionam modelos de ameaças formais, testes de penetração trimestrais e controles de acesso mais rigorosos. Mesmo ferramentas internas de baixo risco devem atender a um nível básico de codificação segura e testes de CI para manter a disciplina de engenharia consistente e proteger os dados em toda a organização.
Com que frequência os controles e políticas de conformidade SDLC devem ser revisados ou atualizados?
Revise as políticas e controles pelo menos anualmente, com revisões adicionais acionadas por novas regulamentações (por exemplo, obrigações de relatório de vulnerabilidades do CRA a partir de setembro de 2026), incidentes de alto impacto ou grandes mudanças de arquitetura, como a migração para Kubernetes ou serverless.
As revisões devem avaliar tanto a eficácia (as vulnerabilidades de segurança ainda estão passando despercebidas?) quanto a praticidade (os controles estão causando atrito excessivo para as equipes de desenvolvimento?). Documente cada revisão como um registro formal, incluindo datas, participantes, decisões e justificativas. Este registro mostra aos auditores que o programa de conformidade SDLC evolui com a pilha de tecnologia e o cenário de riscos da organização.